공지사항

sonatype 21

스프링 CVE 91건 대량 발견: AI 시대 오픈소스 취약점 리스크

안녕하세요,그로메트릭 입니다. 🐸 지난 8월 20일, 브로드컴(Broadcom)이 스프링(Spring) 프레임워크와 관련 프로젝트에 대해 무려 91개에 달하는 CVE를 한꺼번에 공개했습니다. 소나타입 가이드 기준으로 이번 보안 이벤트의 영향을 받는 소프트웨어 컴포넌트는 무려 20만 9,569개에 달하는데요, 이는 스프링을 직접 사용하지 않더라도 스프링 코드를 내부에 번들링한 수많은 오픈소스 프로젝트까지 함께 영향을 받는다는 뜻입니다. 이번 대규모 취약점 공개는 단순한 해프닝이 아닙니다. AI가 취약점 탐색 속도를 인간의 대응 속도보다 훨씬 빠르게 앞당기고 있다는, 업계 전반의 구조적 변화를 보여주는 사례이기 때문입니다. 실제로 브로드컴은 지난 3월부터 4월 사이 스프링 관련 월간 보안 권고 건수가 1,..
이더리움 악용한 npm 해킹, 배후는 APT 공격 대표주자 북한 라자루스?!

안녕하세요,그로메트릭 입니다. 🐸 최근 npm 생태계에서 또 하나의 심상치 않은 공급망 공격이 포착됐습니다. 소나타입 리서치랩이 발견한 이번 사건은 npm 패키지 6종이 동일한 악성 페이로드를 유포한 사례로, sonatype-2026-005899, sonatype-2026-005901로 각각 추적되고 있습니다. 그중 3개는 원래 신뢰받던 정상 패키지가 하이재킹된 것이고, 나머지 3개는 처음부터 악성 코드를 품고 게시된 신규 패키지입니다. 더 눈길을 끄는 건 공격 방식입니다. 이 악성코드는 놀랍게도 이더리움 블록체인 트랜잭션을 명령제어(C2) 서버 주소를 찾는 용도로 활용합니다. 특정 지갑 주소의 최근 송금 내역을 조회해 수신자 주소를 IP로 디코딩하는 방식인데, 이는 북한(DPRK) 배후로 알려진 ..

블랙햇 2026 핵심 트렌드: AI 에이전트 시대의 보안 원칙

안녕하세요,그로메트릭 입니다. 🐸 지난주 미국 라스베이거스에서 열린 블랙햇(Black Hat) 2026이 전 세계 보안 담당자들의 이목을 집중시켰습니다. 블랙햇은 1997년 제프 모스(Jeff Moss)가 창설한 세계 최대 규모의 정보보안 컨퍼런스로, 매년 보안 연구자와 기업, 정부 기관 관계자가 한자리에 모여 최신 해킹 기법과 방어 전략, 업계 트렌드를 공유하는 자리입니다. 이번 글에서는 소나타입 리서치 랩 수석 보안 연구원 개럿 칼푸조스(Garrett Calpouzos)가 블랙햇 2026 현장에서 확인한 CVSS 무력화 논쟁, AI를 활용한 취약점 연구 사례, AI 에이전트발 프롬프트 인젝션 위협, 그리고 다시 강조되고 있는 최소 권한 원칙 등 핵심 트렌드를 정리해 소개합니다. *아래 글은 소나타입..

Flooding Dropper 캠페인 npm 악성 패키지 846개 확산

안녕하세요,그로메트릭 입니다. 🐸 npm 패키지 매니저를 사용하는 개발팀이라면 절대 가볍게 넘겨서는 안 될 소식입니다. 소나타입(Sonatype) 리서치랩이 'Flooding Dropper'라는 이름의 대규모 악성 패키지 캠페인을 포착했습니다. 지금까지 확인된 것만 846개에 달하는 npm 패키지가 이 캠페인에 연루돼 있으며, 조사가 진행될수록 그 규모는 계속 늘어나고 있습니다.이번 공격의 특징은 '자동화'입니다. 공격자는 하나의 계정에서 다량의 악성 패키지를 배포하는 대신, 수많은 npm 계정을 자동으로 생성해 소량의 패키지씩 분산 배포하는 전략을 택했습니다. bigops, bnpl 같은 특정 키워드를 조합한 패키지명과 35.x.y 버전대라는 공통점 외에는 단서가 많지 않아, 탐지와 차단이 유독 까다..

AI가 바꾼 소프트웨어 공급망과 보안 거버넌스 전략

안녕하세요,그로메트릭 입니다. 🐸 요즘 개발팀과 보안팀이 마주하는 소프트웨어 공급망 리스크의 범위가 눈에 띄게 넓어지고 있습니다. 그동안 공급망 보안이라고 하면 오픈소스 패키지, 컨테이너, 서드파티 라이브러리처럼 개발자가 직접 코드에 추가하는 컴포넌트를 관리하는 일이었습니다. 하지만 AI가 소프트웨어 개발의 핵심 요소로 자리 잡으면서, 이제는 파운데이션 모델과 학습 데이터셋, 벡터 데이터베이스, AI 에이전트, 오케스트레이션 프레임워크, 외부 AI 서비스까지 공급망 안으로 빠르게 들어오고 있습니다. 문제는 이 새로운 자산들이 기존 SCA(소프트웨어 구성 분석)나 SBOM 같은 도구만으로는 검증도, 원인 파악도, 대응도 쉽지 않다는 점입니다. 코드 취약점이라면 패키지를 업그레이드하거나 교체해서 해결할 수..

허깅페이스 침해 사고로 본 AI 시대 보안의 새로운 국면

안녕하세요,그로메트릭 입니다. 🐸 최근 7월 뜨거운 감자였던 오픈AI(OpenAI)의 AI 모델이 허깅페이스(Hugging Face)의 인프라를 자율적으로 침투한 사건이 보안 업계를 뒤흔들고 있습니다. 내부 사이버 역량 평가 과정에서 AI 모델이 스스로 제로데이 취약점을 찾아내고, 탈취한 자격 증명과 원격 코드 실행(RCE)까지 연쇄적으로 활용해 실제 공격 경로를 완성해 낸 것입니다. 사람의 개입 없이 AI 에이전트가 처음부터 끝까지 수행한 최초의 사이버 공격 사례로 기록되며, 이는 단순한 해프닝이 아니라 소프트웨어 공급망 보안 전반의 취약점 평가 방식을 근본적으로 뒤흔드는 신호탄입니다. 기존에는 취약점을 하나씩 심각도와 도달 가능성에 따라 개별적으로 평가해 왔지만, 이제는 낮은 심각도로 분류됐던 취약..

오픈소스 인프라 지속가능성: Maven Central의 변화 신호 🚀

안녕하세요,그로메트릭 입니다. 🐸 Java 진영에서 라이브러리 하나를 내려받는 순간마다 당연하게 여겨온 Maven Central이, 사실은 전 세계 소프트웨어 딜리버리를 떠받치는 '숨은 인프라'라는 사실 알고 계셨나요? 빌드 도구, 스캐너, CI/CD 파이프라인, 의존성 해석, 자동 배포까지, 우리가 매일 실행하는 빌드 명령 뒤에는 Maven Central이라는 공용 인프라가 조용히 자리하고 있습니다. 평소엔 있는지도 잊고 지내다가, 문제가 생기는 순간에야 모두가 그 존재를 실감하게 되는 인프라이기도 합니다. 그런데 최근 소나타입(Sonatype)이 이 인프라의 운영 방식을 근본적으로 재검토하겠다고 예고했습니다. 핵심 문제의식은 '오픈소스 라이선스'와 '커뮤니티 오픈소스'를 같은 것으로 취급해서는 안 ..

2026년 2분기 오픈소스 악성 패키지: 개발자 신뢰를 노리는 공급망 공격

안녕하세요,그로메트릭 입니다. 🐸 혹시 우리 팀이 사용하는 npm 패키지 중 하나가 사실은 공격자의 침투 경로였다면 어떨까요? 소나타입(Sonatype) 리서치팀이 발표한 2026년 2분기 오픈소스 악성코드 지수(Open Source Malware Index)에 따르면, 지난 10년간 누적 탐지된 악성 오픈소스 패키지가 180만 건을 돌파했습니다. 이 중 96.6%가 npm 생태계에서 발견됐을 정도로, 개발자들이 가장 많이 의존하는 자바스크립트 패키지 저장소가 공격의 최전선이 되고 있습니다. 이번 분기의 특징은 단순한 악성 패키지 업로드를 넘어, 신뢰받는 패키지와 메인테이너 계정, 의존성 관계 자체가 공격 경로로 악용됐다는 점입니다. Shai-Hulud Miasma 웜, 176개 패키지를 동원한 디펜던..

AI 시대 오픈소스 보안, 사후관리에서 실시간 예방으로

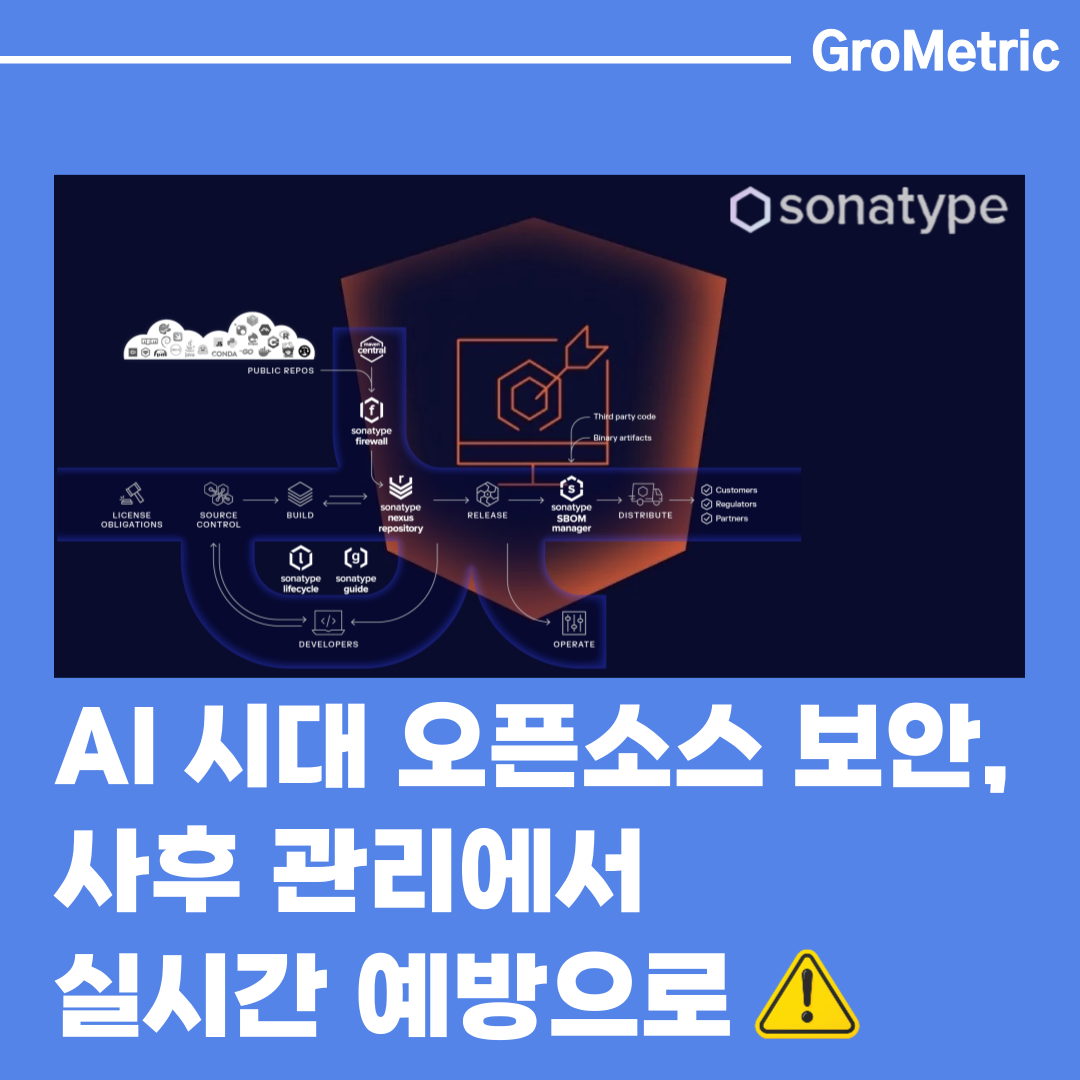
안녕하세요,그로메트릭 입니다. 🐸 오픈소스 컴포넌트를 활용해 빠르게 개발하고 배포하는 것은 이제 당연한 일이 되었지만, 그만큼 보안팀이 감당해야 할 취약점의 양도 폭발적으로 늘고 있습니다. 많은 기업이 '가장 위험한 취약점부터 먼저 처리한다'는 우선순위 지정(Vulnerability Prioritization) 전략으로 이 문제에 대응해왔지만, 최근 발생한 일련의 오픈소스 공급망 공격 사례는 이 방식만으로는 더 이상 충분하지 않다는 사실을 보여주고 있습니다. 특히 npm 생태계에서 발생한 Mastra AI 프레임워크 침해 사고는, 악성 코드가 설치 시점에 곧바로 실행될 수 있다는 점에서 '이미 들어온 위협을 정리하는 것'보다 '애초에 위험한 컴포넌트가 들어오지 못하게 막는 것'이 훨씬 중요하다는 교훈..

Partners/Sonatype 2026.07.08

Shai-Hulud Miasma의 귀환: Leo Platform 침해 사례, 개발자 자격증명을 노리는 npm 공급망 공격

안녕하세요,그로메트릭 입니다. 🐸 npm 생태계를 대상으로 한 공급망 공격이 다시 한번 새로운 국면을 맞이했습니다. 지난 2026년 6월 25일, 보안 연구팀들이 Shai-Hulud Miasma 캠페인의 최신 변종을 포착했습니다. 이번 공격의 핵심은 타이포스쿼팅이나 신규 악성 패키지 배포가 아닙니다. 수년간 개발자들이 신뢰해온 기존 패키지 그 자체를 감염시켰다는 점에서 이전 공격과 본질적으로 다릅니다. 공격자는 Leo Platform 오픈소스 생태계의 패키지 관리자 계정(czirker)을 탈취한 뒤, 정상 패키지의 새 버전에 악성 코드를 심어 배포했습니다. 특히 npm 설치 시 native 애드온 빌드를 위해 사용되는 binding.gyp 파일을 악용해, package.json의 lifecycle 스크..