공지사항

TLS 3

eMudhra 인증서 사고 총정리: 신뢰 저장소 점검 시리즈 글

안녕하세요,그로메트릭 입니다. 🐸 2026년 10월 17일, 한 연구자가 eMudhra 중간 인증기관(CA) 8곳의 개인키가 불충분한 무작위성으로 생성되어 복구될 수 있다고 보고했습니다. 여기에는 TLS 인증서용 6개와 코드 서명용 2개가 포함됩니다. 영향받는 TLS 키를 가진 사람은 웹사이트나 서비스용 인증서를 만들 수 있고, 해당 체인을 여전히 신뢰하는 클라이언트는 이를 받아들일 수 있다는 점이 핵심 리스크입니다. 브라우저와 운영체제 벤더는 영향받는 인증서를 차단했지만, 다른 소프트웨어는 별도로 존재하거나 번들된 인증서 신뢰 저장소(trust store)에 의존할 수 있어 브라우저 보호만으로는 조직 전체의 조치가 끝났다고 말할 수 없습니다.이번 글은 소나타입이 10월 21~23일에 공개한 eMudh..
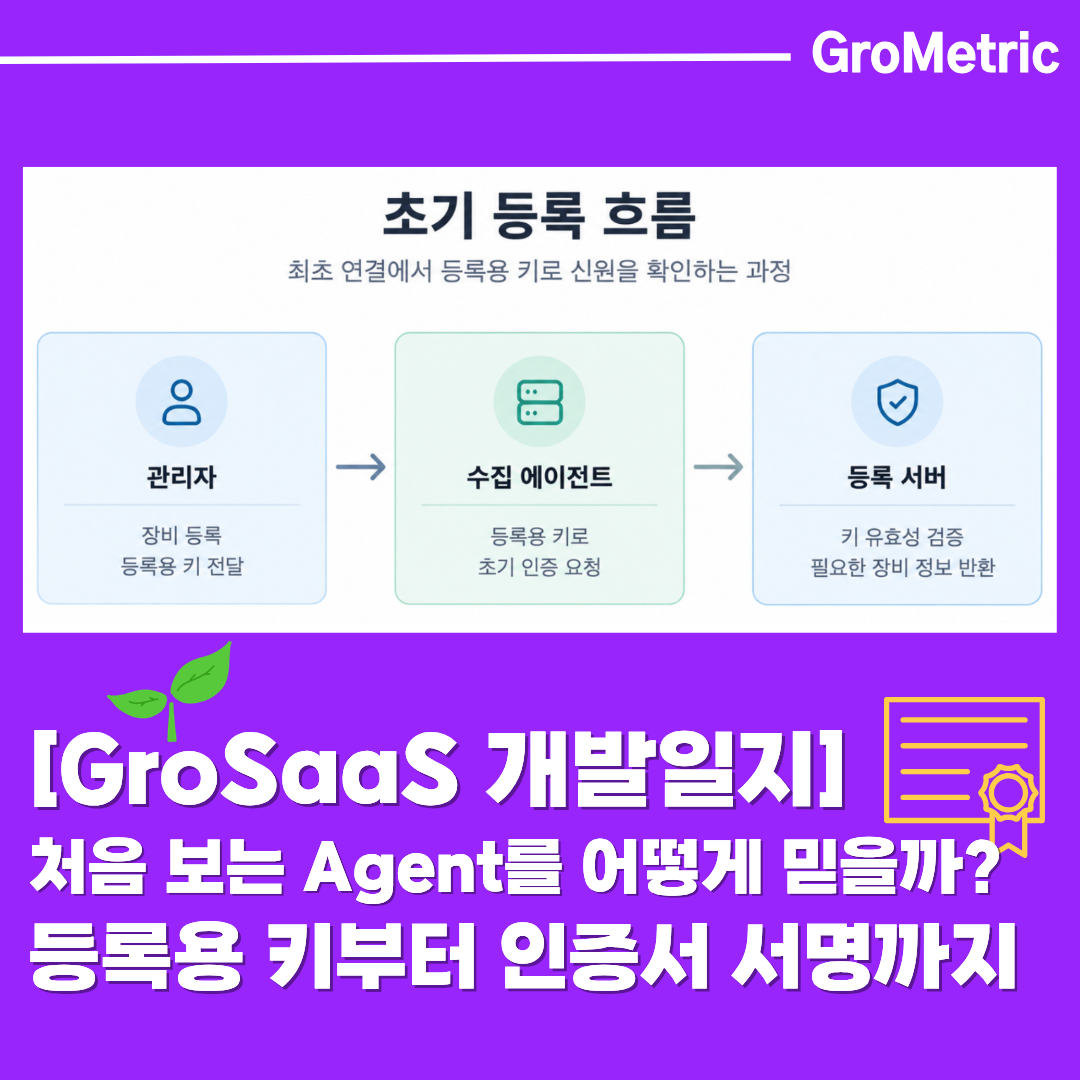
[GroSaaS 개발일지] 처음 보는 Agent를 어떻게 믿을까? 등록용 키부터 인증서 서명까지

안녕하세요,그로메트릭 입니다. 🐸GroSaaS는 여러 보안 장비에서 발생하는 로그를 수집하고 분석하는 서비스입니다. 로그를 안전하게 모으려면 저장과 분석뿐 아니라, “지금 데이터를 보내는 Agent가 우리가 등록한 Agent가 맞는가?”도 확인해야 합니다.이번 개발일지에서는 등록용 키를 이용한 최초 인증부터 CSR(Certificate Signing Request)과 CA(인증기관)의 전자서명까지, Agent의 신원을 신뢰하는 과정을 살펴봅니다. 발급된 인증서가 TLS와 mTLS 통신에서 어떤 역할을 하는지도 함께 알아보겠습니다.Agent는 처음 연결할 때 어떻게 신원을 증명할까? 🔍보안 장비의 로그를 수집하는 시스템에서는 각 Agent를 구분할 수 있어야 합니다. 이를 위해 관리 서버는 등록된 Ag..

GroSaaS & Tech 2026.10.26

당신이 몰랐던 HTTPS 자물쇠의 5가지 비밀 시리즈 글

그로메트릭 네이버 블로그에 https기술 보안 시리즈 글 당신이 몰랐던 시리즈가 모두 연재되었습니다.26년도 IT/보안 인사이트를 얻을 수 있는 그로메트릭 네이버 블로그를 구독해 보시는 것은 어떨까요? 당신이 몰랐던 HTTPS 자물쇠의 5가지 비밀 -1 : https의 작동원리와 ISRG의 Let's Encrypthttps://m.blog.naver.com/grometric/224075727851 당신이 몰랐던 HTTPS 자물쇠의 5가지 비밀 -1안녕하세요 그로메트릭 Vinyl 입니다. 🐸 매일 사용하는 인터넷 브라우저, 이 브라우저 주소창의 🔒 ...blog.naver.com 당신이 몰랐던 HTTPS 자물쇠의 5가지 비밀 -2 : Rust와 Prossimo 프로젝트https://m.blog.nave..