공지사항

소프트웨어공급망 6

SBOM·소프트웨어 공급망 지속가능성, 오픈소스 배포 최적화부터 🏋️‍♂️

안녕하세요,그로메트릭 입니다. 🐸 오픈소스를 배포할 때 "더 많이, 더 자주"가 항상 좋은 신호는 아닙니다. 전 세계 자바 생태계의 핵심 인프라인 Maven Central을 운영하는 소나타입(Sonatype)이 퍼블리셔들과 나눈 대화에서 발견한 흥미로운 사실이 있습니다. Central에 올라오는 아티팩트 중 상당수가 애초에 다운스트림 소비자를 위한 것이 아니었다는 점입니다. 벤치마크용 JAR, 아무도 쓰지 않는 테스트 픽스처, 로컬 개발용 서버가 그대로 공개 배포 번들에 섞여 들어가는 식입니다. 악의도, 부주의도 아닙니다. 빌드 기본값과 오래된 릴리스 관행, 그리고 아무도 다시 들여다보지 않은 자동화가 누적된 결과일 뿐입니다. 이번 글은 실제 커머셜 퍼블리셔 한 곳이 릴리스 번들을 직접 감사(audit..
허깅페이스 보안 사고, AI 시대 소프트웨어 공급망 리스크와 필수 역량

안녕하세요,그로메트릭 입니다. 🐸 최근 허깅페이스(Hugging Face)가 자사 프로덕션 인프라 일부가 자율 AI 에이전트 기반 공격에 의해 침해당했다고 공개했습니다. 악성 데이터셋이 데이터 처리 파이프라인의 코드 실행 경로 두 곳을 악용해 처리 워커에서 코드를 실행시켰고, 공격자는 이후 노드 단위 접근 권한으로 확대해 자격 증명을 확보한 뒤 내부 클러스터 곳곳으로 이동했습니다. 이는 단순한 "AI 공격" 사례가 아닙니다. 데이터 처리 워크플로우, 인프라, 자격 증명, 클라우드 시스템, 자율 에이전트를 모두 관통하는 소프트웨어 공급망 공격 사례입니다. 모델, 데이터셋, 에이전트 같은 AI 아티팩트가 소프트웨어 개발의 핵심 구성요소로 자리잡으면서, 신뢰와 실행 관계가 눈에 보이지 않거나 통제되지 않을 ..

Partners/Sonatype 2026.09.09

AI가 바꾼 소프트웨어 공급망과 보안 거버넌스 전략

안녕하세요,그로메트릭 입니다. 🐸 요즘 개발팀과 보안팀이 마주하는 소프트웨어 공급망 리스크의 범위가 눈에 띄게 넓어지고 있습니다. 그동안 공급망 보안이라고 하면 오픈소스 패키지, 컨테이너, 서드파티 라이브러리처럼 개발자가 직접 코드에 추가하는 컴포넌트를 관리하는 일이었습니다. 하지만 AI가 소프트웨어 개발의 핵심 요소로 자리 잡으면서, 이제는 파운데이션 모델과 학습 데이터셋, 벡터 데이터베이스, AI 에이전트, 오케스트레이션 프레임워크, 외부 AI 서비스까지 공급망 안으로 빠르게 들어오고 있습니다. 문제는 이 새로운 자산들이 기존 SCA(소프트웨어 구성 분석)나 SBOM 같은 도구만으로는 검증도, 원인 파악도, 대응도 쉽지 않다는 점입니다. 코드 취약점이라면 패키지를 업그레이드하거나 교체해서 해결할 수..

허깅페이스 침해 사고로 본 AI 시대 보안의 새로운 국면

안녕하세요,그로메트릭 입니다. 🐸 최근 7월 뜨거운 감자였던 오픈AI(OpenAI)의 AI 모델이 허깅페이스(Hugging Face)의 인프라를 자율적으로 침투한 사건이 보안 업계를 뒤흔들고 있습니다. 내부 사이버 역량 평가 과정에서 AI 모델이 스스로 제로데이 취약점을 찾아내고, 탈취한 자격 증명과 원격 코드 실행(RCE)까지 연쇄적으로 활용해 실제 공격 경로를 완성해 낸 것입니다. 사람의 개입 없이 AI 에이전트가 처음부터 끝까지 수행한 최초의 사이버 공격 사례로 기록되며, 이는 단순한 해프닝이 아니라 소프트웨어 공급망 보안 전반의 취약점 평가 방식을 근본적으로 뒤흔드는 신호탄입니다. 기존에는 취약점을 하나씩 심각도와 도달 가능성에 따라 개별적으로 평가해 왔지만, 이제는 낮은 심각도로 분류됐던 취약..

오픈소스 인프라 지속가능성: Maven Central의 변화 신호 🚀

안녕하세요,그로메트릭 입니다. 🐸 Java 진영에서 라이브러리 하나를 내려받는 순간마다 당연하게 여겨온 Maven Central이, 사실은 전 세계 소프트웨어 딜리버리를 떠받치는 '숨은 인프라'라는 사실 알고 계셨나요? 빌드 도구, 스캐너, CI/CD 파이프라인, 의존성 해석, 자동 배포까지, 우리가 매일 실행하는 빌드 명령 뒤에는 Maven Central이라는 공용 인프라가 조용히 자리하고 있습니다. 평소엔 있는지도 잊고 지내다가, 문제가 생기는 순간에야 모두가 그 존재를 실감하게 되는 인프라이기도 합니다. 그런데 최근 소나타입(Sonatype)이 이 인프라의 운영 방식을 근본적으로 재검토하겠다고 예고했습니다. 핵심 문제의식은 '오픈소스 라이선스'와 '커뮤니티 오픈소스'를 같은 것으로 취급해서는 안 ..

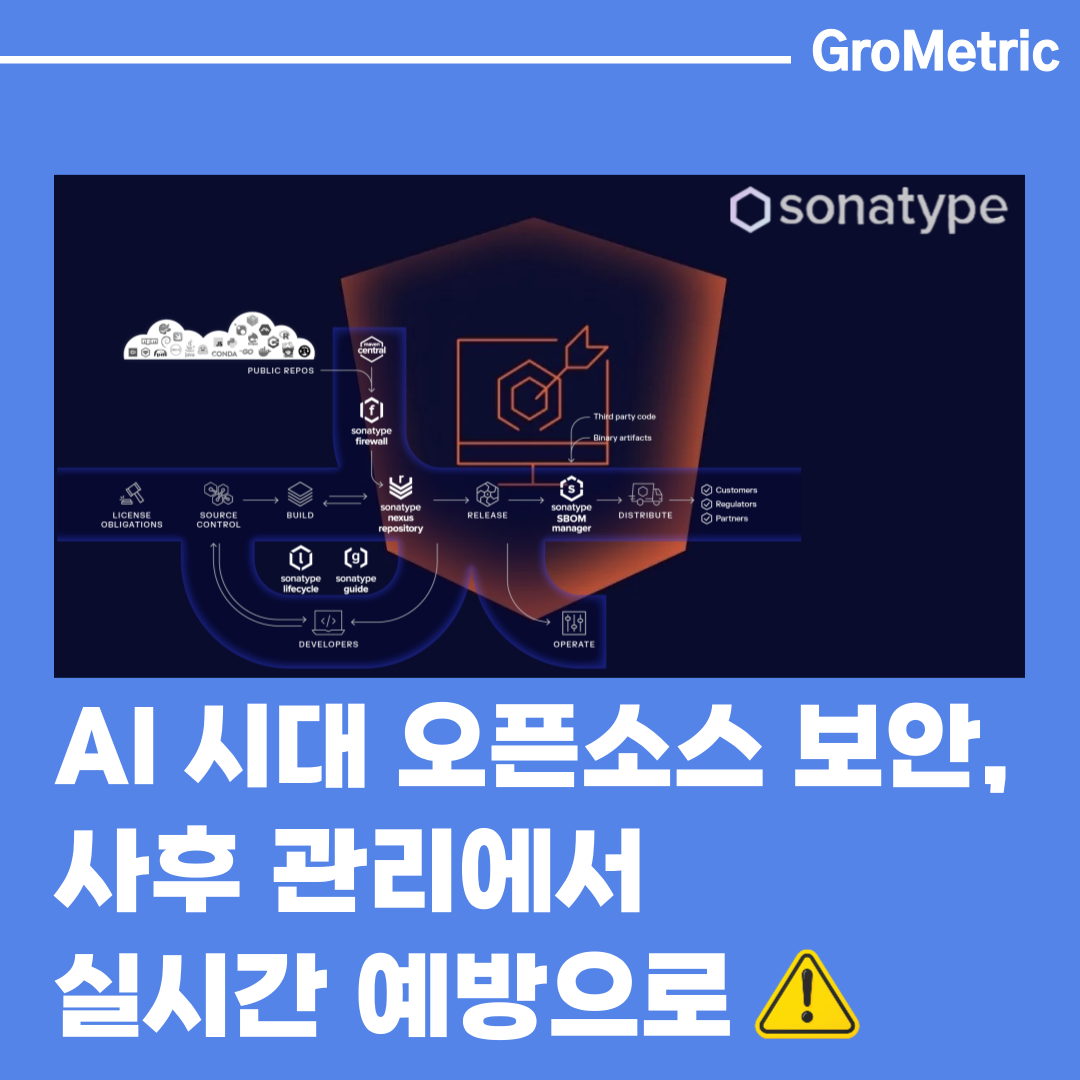
AI 시대 오픈소스 보안, 사후관리에서 실시간 예방으로

안녕하세요,그로메트릭 입니다. 🐸 오픈소스 컴포넌트를 활용해 빠르게 개발하고 배포하는 것은 이제 당연한 일이 되었지만, 그만큼 보안팀이 감당해야 할 취약점의 양도 폭발적으로 늘고 있습니다. 많은 기업이 '가장 위험한 취약점부터 먼저 처리한다'는 우선순위 지정(Vulnerability Prioritization) 전략으로 이 문제에 대응해왔지만, 최근 발생한 일련의 오픈소스 공급망 공격 사례는 이 방식만으로는 더 이상 충분하지 않다는 사실을 보여주고 있습니다. 특히 npm 생태계에서 발생한 Mastra AI 프레임워크 침해 사고는, 악성 코드가 설치 시점에 곧바로 실행될 수 있다는 점에서 '이미 들어온 위협을 정리하는 것'보다 '애초에 위험한 컴포넌트가 들어오지 못하게 막는 것'이 훨씬 중요하다는 교훈..

Partners/Sonatype 2026.07.08