공지사항

소나타입 22

2026년 2분기 오픈소스 악성 패키지: 개발자 신뢰를 노리는 공급망 공격

안녕하세요,그로메트릭 입니다. 🐸 혹시 우리 팀이 사용하는 npm 패키지 중 하나가 사실은 공격자의 침투 경로였다면 어떨까요? 소나타입(Sonatype) 리서치팀이 발표한 2026년 2분기 오픈소스 악성코드 지수(Open Source Malware Index)에 따르면, 지난 10년간 누적 탐지된 악성 오픈소스 패키지가 180만 건을 돌파했습니다. 이 중 96.6%가 npm 생태계에서 발견됐을 정도로, 개발자들이 가장 많이 의존하는 자바스크립트 패키지 저장소가 공격의 최전선이 되고 있습니다. 이번 분기의 특징은 단순한 악성 패키지 업로드를 넘어, 신뢰받는 패키지와 메인테이너 계정, 의존성 관계 자체가 공격 경로로 악용됐다는 점입니다. Shai-Hulud Miasma 웜, 176개 패키지를 동원한 디펜던..
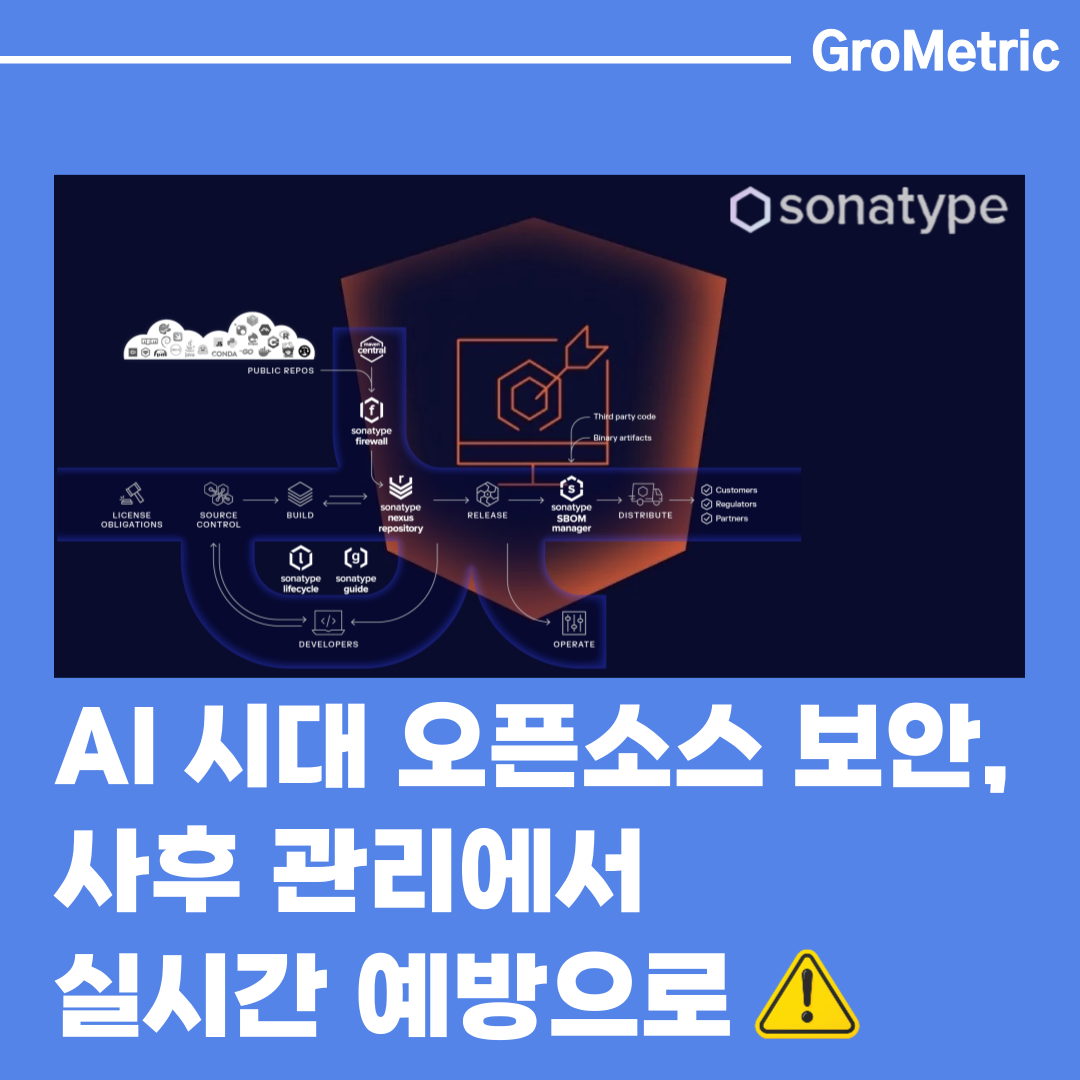
AI 시대 오픈소스 보안, 사후관리에서 실시간 예방으로

안녕하세요,그로메트릭 입니다. 🐸 오픈소스 컴포넌트를 활용해 빠르게 개발하고 배포하는 것은 이제 당연한 일이 되었지만, 그만큼 보안팀이 감당해야 할 취약점의 양도 폭발적으로 늘고 있습니다. 많은 기업이 '가장 위험한 취약점부터 먼저 처리한다'는 우선순위 지정(Vulnerability Prioritization) 전략으로 이 문제에 대응해왔지만, 최근 발생한 일련의 오픈소스 공급망 공격 사례는 이 방식만으로는 더 이상 충분하지 않다는 사실을 보여주고 있습니다. 특히 npm 생태계에서 발생한 Mastra AI 프레임워크 침해 사고는, 악성 코드가 설치 시점에 곧바로 실행될 수 있다는 점에서 '이미 들어온 위협을 정리하는 것'보다 '애초에 위험한 컴포넌트가 들어오지 못하게 막는 것'이 훨씬 중요하다는 교훈..

Partners/Sonatype 2026.07.08

Shai-Hulud Miasma의 귀환: Leo Platform 침해 사례, 개발자 자격증명을 노리는 npm 공급망 공격

안녕하세요,그로메트릭 입니다. 🐸 npm 생태계를 대상으로 한 공급망 공격이 다시 한번 새로운 국면을 맞이했습니다. 지난 2026년 6월 25일, 보안 연구팀들이 Shai-Hulud Miasma 캠페인의 최신 변종을 포착했습니다. 이번 공격의 핵심은 타이포스쿼팅이나 신규 악성 패키지 배포가 아닙니다. 수년간 개발자들이 신뢰해온 기존 패키지 그 자체를 감염시켰다는 점에서 이전 공격과 본질적으로 다릅니다. 공격자는 Leo Platform 오픈소스 생태계의 패키지 관리자 계정(czirker)을 탈취한 뒤, 정상 패키지의 새 버전에 악성 코드를 심어 배포했습니다. 특히 npm 설치 시 native 애드온 빌드를 위해 사용되는 binding.gyp 파일을 악용해, package.json의 lifecycle 스크..

소프트웨어 공급망 보안의 핵심: Nexus Repository 보호 및 최적화 방법

안녕하세요,그로메트릭 입니다. 🐸 최근 AI를 활용해 취약점 탐지 및 악용 속도를 극단적으로 앞당기는 '미토스(Mythos) 시대'가 도래하면서, 소프트웨어 공급망의 핵심인 리포지토리(Repository)를 향한 공격이 그 어느 때보다 거세지고 있습니다.단순히 오래된 시스템을 유지하는 것을 넘어, 최근 구버전 Sonatype Nexus Repository에서는 원격 코드 실행(CVSS 9.4) 및 하드코딩된 자격 증명 노출(CVSS 9.2)과 같은 치명적인 취약점들이 연이어 보고되었습니다. 이는 공격자에게 개발 환경의 자격 증명, 빌드 아티팩트, 배포 권한 등 가장 민감한 정보로 향하는 프리패스를 쥐여주는 것과 같습니다.과거의 레거시 아키텍처(OrientDB 등)와 구버전 OSS 인프라에 머물러 있는 ..

Partners/Sonatype 2026.06.04

AI 취약점 폭풍의 서막, Claude Mythos와 소프트웨어 공급망 보안의 진화

안녕하세요,그로메트릭 입니다. 🐸 최근 소프트웨어 개발 영역에서 인공지능(AI)의 역할은 개발자의 코드 작성을 돕는 단순한 '보조 도구’' 수준을 넘어섰습니다. 이제 AI는 스스로 시스템의 숨겨진 보안 취약점을 찾아내고, 심지어 이를 악용하는 복잡한 해킹 공격까지 자율적으로 수행할 수 있는 임계점을 돌파했습니다.이러한 거대한 패러다임 전환의 중심이자, 현재 전 세계 사이버 보안 생태계에 전례 없는 충격을 안겨주고 있는 주인공은 바로 앤스로픽(Anthropic)이 4월 새롭게 발표한 최신 대형 언어 모델, '클로드 미토스 프리뷰(Claude Mythos Preview)'입니다.보안의 판도를 바꾼, Claude Mythos 의 등장미토스는 인간의 개입 없이도 현존하는 모든 주요 운영체제(OS)와 웹 브라우..

AI 개발자 주의! PyTorch Lightning 위장 악성 코드 분석 (Sonatype 리포트)

안녕하세요,그로메트릭 입니다. 🐸 최근 AI 연구 및 개발 현장에서 필수적인 프레임워크로 자리 잡은 PyTorch Lightning을 사칭한 악성 패키지들이 PyPI 리포지토리에서 잇달아 발견되었습니다.글로벌 보안 파트너 Sonatype의 긴급 분석에 따르면, 공격자들은 개발자들이 흔히 저지르는 오타(Typosquatting)를 악용하여 정상적인 패키지인 것처럼 위장한 뒤 시스템 정보를 탈취하는 악성 코드를 유포했습니다. 이번 사고는 단순히 하나의 패키지 침해를 넘어, AI 개발 환경 자체가 공급망 공격의 핵심 타겟이 되고 있음을 극명하게 보여줍니다. 특히 AI 모델 개발 프로세스에서는 수많은 외부 라이브러리에 대한 의존성이 높기 때문에, 사람이 직접 패키지 하나하나를 검증하는 것에는 한계가 따를 수밖..

2026년 1분기 오픈소스 악성코드 분석: 21,764개 위협과 공급망 보안 자동화 전략 (Sonatype 리포트)

안녕하세요,그로메트릭 입니다. 🐸 지난 4월 14일 Sonatype이 발표한 '2026년 1분기 오픈소스 악성코드 지수(Q1 2026 Open Source Malware Index)'에 따르면, 전 세계적으로 누적된 악성 패키지는 이제 134만 개를 넘어섰습니다. 특히 이번 1분기에만 21,764개의 새로운 악성 패키지가 발견되었으며, 이는 전년 동기 대비 21% 증가한 수치입니다.가장 경계해야 할 점은 이런 공급망 공격이 고도화 되었다는 점입니다. 발견된 악성 코드 중 75%가 npm 생태계에 집중되어 있으며, 단순히 코드를 심는 것을 넘어 기밀 탈취(19%)와 호스트 정보 유출(22%)을 목적으로 하는 '트로이목마'형 공격이 주를 이루고 있습니다. 특히 axios 침해 사고나 Trivy 하이재킹 사..

26년 그로메트릭 2월 소식

붉은 말의 기운이 가득했던 병오년의 2월은 유독 쉴 틈 없이 빠르게 지나간 것 같습니다.소중한 분들과 함께한 설 명절은 모두 따뜻하게 보내셨나요.한걸음 가까이 다가온 봄바람 따라서 저희 그로메트릭도 한 계단 도약할 준비를 마쳤습니다! 유난히 짧게 느껴졌던 이번 달, 우리 그로메트릭에는 어떤 다채로운 이야기들이 쌓였을까요?그로메트릭의 생생한 소식과 인사이트를 놓치지 않도록 네이버 블로그 구독과 팔로우 잊지 마세요!그럼, 2월의 주요 소식들을 지금 바로 소개해 드립니다. 당신이 몰랐던 Https 자물쇠의 5가지 비밀 -4 : ServerAuth와 ClientAuth의 분리https://m.blog.naver.com/grometric/224171323601 당신이 몰랐던 Https 자물쇠의 5가지 비밀 -4..

세 번째 GroMeetUp 후기

2026년 병오년의 시작을 알린 첫 번째 그로밋업!여러분의 뜨거운 성원 덕분에 100석 매진이라는 놀라운 기록을 세웠습니다. 🎉최근 급증하는 '오픈소스 공급망 위협'부터, AI 개발의 핵심인 'Hugging Face' 보안까지.현업의 고민이 깊은 만큼 현장의 열기도 그 어느 때보다 대단했는데요.이 뜨거웠던 현장이 IT 전문 매체 주요 기사로도 소개되었습니다! 📰 아쉽게 참석하지 못한 분들을 위해, 언론이 주목한 핵심 인사이트를 블로그에 꾹꾹 눌러 담았으니지금 바로 그로메트릭 네이버 블로그에서 확인해 보세요.[아이티데일리 보도]http://www.itdaily.kr/news/articleView.html?idxno=237613 그로메트릭, AI 오픈소스 취약점 및 공급망 공격 대응 전략 제시 - 아이..

GroMetric 2026.02.03

그로메트릭 네이버 블로그를 소개합니다

아래 링크로 그로메트릭 네이버 블로그를 방문해매주 IT 인사이트를 얻으세요! [sonatype 블로그 발췌] npm Chalk 및 Debug 패키지가 소프트웨어 공급망 공격에 노출됨https://m.blog.naver.com/grometric/224001485214 [긴급공지] npm Chalk 및 Debug 패키지가 소프트웨어 공급망 공격에 노출됨안녕하세요 그로메트릭 입니다. 🐸 npm 공급망 공격 사건에 대하여 sonatype 보안 연구팀이 제공한 블로...blog.naver.com npm 공급망 공격 사건 정리: 패키지 악성 코드 삽입https://m.blog.naver.com/grometric/224001430811 npm 공급망 공격 사건 정리: 패키지 악성 코드 삽입안녕하세요 그로메트릭 입니..

GroMetric 2025.09.02