공지사항

그로메트릭 38

오픈소스 인프라 지속가능성: Maven Central의 변화 신호 🚀

안녕하세요,그로메트릭 입니다. 🐸 Java 진영에서 라이브러리 하나를 내려받는 순간마다 당연하게 여겨온 Maven Central이, 사실은 전 세계 소프트웨어 딜리버리를 떠받치는 '숨은 인프라'라는 사실 알고 계셨나요? 빌드 도구, 스캐너, CI/CD 파이프라인, 의존성 해석, 자동 배포까지, 우리가 매일 실행하는 빌드 명령 뒤에는 Maven Central이라는 공용 인프라가 조용히 자리하고 있습니다. 평소엔 있는지도 잊고 지내다가, 문제가 생기는 순간에야 모두가 그 존재를 실감하게 되는 인프라이기도 합니다. 그런데 최근 소나타입(Sonatype)이 이 인프라의 운영 방식을 근본적으로 재검토하겠다고 예고했습니다. 핵심 문제의식은 '오픈소스 라이선스'와 '커뮤니티 오픈소스'를 같은 것으로 취급해서는 안 ..
Shai-Hulud Miasma의 귀환: Leo Platform 침해 사례, 개발자 자격증명을 노리는 npm 공급망 공격

안녕하세요,그로메트릭 입니다. 🐸 npm 생태계를 대상으로 한 공급망 공격이 다시 한번 새로운 국면을 맞이했습니다. 지난 2026년 6월 25일, 보안 연구팀들이 Shai-Hulud Miasma 캠페인의 최신 변종을 포착했습니다. 이번 공격의 핵심은 타이포스쿼팅이나 신규 악성 패키지 배포가 아닙니다. 수년간 개발자들이 신뢰해온 기존 패키지 그 자체를 감염시켰다는 점에서 이전 공격과 본질적으로 다릅니다. 공격자는 Leo Platform 오픈소스 생태계의 패키지 관리자 계정(czirker)을 탈취한 뒤, 정상 패키지의 새 버전에 악성 코드를 심어 배포했습니다. 특히 npm 설치 시 native 애드온 빌드를 위해 사용되는 binding.gyp 파일을 악용해, package.json의 lifecycle 스크..

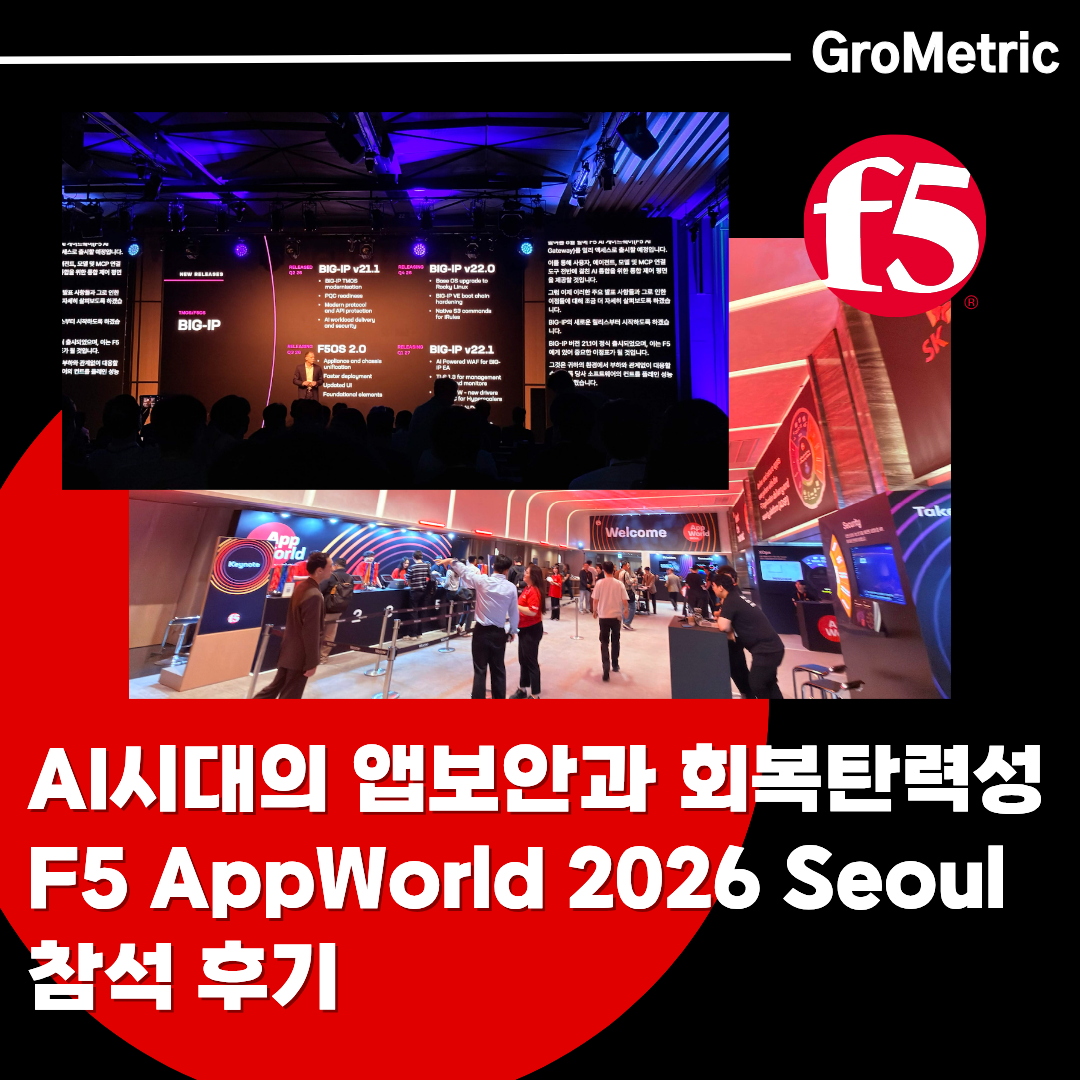
AI 시대의 앱 보안과 회복탄력성, F5 AppWorld 2026 Seoul 참석 후기

안녕하세요,그로메트릭 입니다. 🐸2026년 6월 24일 수요일, 저희 그로메트릭은 F5의 공식 파트너로서 웨스틴 서울 파르나스 하모니볼룸에서 개최된 'F5 AppWorld 2026 Seoul' 행사에 다녀왔습니다. 전 세계적인 AI 열풍 속에서 애플리케이션 보안과 네트워크 기술이 어떻게 진화하고 있는지 현장의 생생한 인사이트를 전해드립니다.Agentic AI 시대, 새로운 방어선의 구축 ​🚧행사의 포문을 연 오전 기조연설은 F5의 수석부사장(SVP)과 CTO 주도로 진행되었으며, 최근 보안 업계의 핵심 화두인 'Agentic AI 보안 위협'에 대한 선제적 대응 방안이 심도 있게 다뤄졌습니다. 특히 프롬프트에서 토큰까지 이어지는 AI의 작동 원리를 분석하여 새로운 제어 포인트를 마련하는 F5 ADSP..

Partners/F5 2026.06.25

binding.gyp 악용, 탐지 우회한 npm 공급망 공격: Shai-Hulud Miasma

안녕하세요,그로메트릭 입니다. 🐸 오픈소스 생태계를 겨냥한 대규모 공급망 공격이 다시 돌아왔습니다. 'Shai-Hulud Miasma'로 명명된 이번 캠페인은 npm 패키지 생태계 전반에 300개가 넘는 악성 패키지 버전을 유포하며, 개발자 환경과 CI/CD 파이프라인을 침투 경로로 삼아 자격 증명을 탈취하고 스스로 퍼져나가는 웜(worm) 형태의 공급망 공격입니다. 이번 변종이 특히 주목받는 이유는 기존 탐지 방식을 교묘히 우회했기 때문입니다. 대부분의 보안 가이드라인은 package.json의 preinstall·postinstall 스크립트를 검사하는 방식에 초점을 맞춰왔습니다. 그러나 이번 공격은 native Node.js 모듈 빌드에 정상적으로 사용되는 binding.gyp 파일을 악용해, n..

소프트웨어 공급망 보안의 핵심: Nexus Repository 보호 및 최적화 방법

안녕하세요,그로메트릭 입니다. 🐸 최근 AI를 활용해 취약점 탐지 및 악용 속도를 극단적으로 앞당기는 '미토스(Mythos) 시대'가 도래하면서, 소프트웨어 공급망의 핵심인 리포지토리(Repository)를 향한 공격이 그 어느 때보다 거세지고 있습니다.단순히 오래된 시스템을 유지하는 것을 넘어, 최근 구버전 Sonatype Nexus Repository에서는 원격 코드 실행(CVSS 9.4) 및 하드코딩된 자격 증명 노출(CVSS 9.2)과 같은 치명적인 취약점들이 연이어 보고되었습니다. 이는 공격자에게 개발 환경의 자격 증명, 빌드 아티팩트, 배포 권한 등 가장 민감한 정보로 향하는 프리패스를 쥐여주는 것과 같습니다.과거의 레거시 아키텍처(OrientDB 등)와 구버전 OSS 인프라에 머물러 있는 ..

Partners/Sonatype 2026.06.04

[탈클라우드 시대 4편] 하이브리드 인프라의 미래: 홈랩 경험이 만드는 차세대 클라우드 전문가

안녕하세요그로메트릭 입니다. 🐸​지금까지 3편의 연재를 통해 우리는 클라우드 요금 폭탄을 피해 N100 미니 PC로 '방구석 서버실'을 구축하고(1편), 그 위에 프라이빗 AI를 올려 Tailscale로 안전하게 연결하며(2편), 무분별한 포트 포워딩 대신 '제로 트러스트(Zero Trust)' 기반의 인바운드 제로 환경을 완성하는 법(3편)을 단계별로 살펴보았습니다.아마 이 글을 읽고 실제로 홈랩(Home Lab)을 구축해 보신 분들이라면, 내 손으로 직접 IP를 할당하고 방화벽 규칙을 깎아가며 인프라를 통제하는 과정에서 짜릿한 성취감을 느끼셨을 겁니다.그렇다면 이제 한 가지 근본적인 질문이 남습니다. "이제 퍼블릭 클라우드(AWS, GCP, Azure)는 더 이상 배울 필요가 없는 걸까요?" 시리즈..

AI 취약점 폭풍의 서막, Claude Mythos와 소프트웨어 공급망 보안의 진화

안녕하세요,그로메트릭 입니다. 🐸 최근 소프트웨어 개발 영역에서 인공지능(AI)의 역할은 개발자의 코드 작성을 돕는 단순한 '보조 도구’' 수준을 넘어섰습니다. 이제 AI는 스스로 시스템의 숨겨진 보안 취약점을 찾아내고, 심지어 이를 악용하는 복잡한 해킹 공격까지 자율적으로 수행할 수 있는 임계점을 돌파했습니다.이러한 거대한 패러다임 전환의 중심이자, 현재 전 세계 사이버 보안 생태계에 전례 없는 충격을 안겨주고 있는 주인공은 바로 앤스로픽(Anthropic)이 4월 새롭게 발표한 최신 대형 언어 모델, '클로드 미토스 프리뷰(Claude Mythos Preview)'입니다.보안의 판도를 바꾼, Claude Mythos 의 등장미토스는 인간의 개입 없이도 현존하는 모든 주요 운영체제(OS)와 웹 브라우..

[탈클라우드 시대 3편] 홈서버 제로 트러스트: 포트포워딩의 위험성과 Cloudflare 방어 전략

안녕하세요그로메트릭 입니다. 🐸​지난 2편에서는 값비싼 퍼블릭 클라우드 API 대신, 개인용 미니 PC에 로컬 LLM을 올려 '나만의 프라이빗 AI'를 구축하는 방법과 Tailscale을 활용한 혁신적인 원격 접속 환경을 살펴보았습니다. 이제 막 홈랩(Home Lab)을 구축한 개발자라면, 내가 만든 서비스가 외부 인터넷 환경에서도 매끄럽게 동작하는 것을 보며 큰 성취감을 느끼고 계실 것입니다.하지만 인프라를 외부와 연결하는 순간, 우리는 가장 중요하고도 치명적인 관문에 직면하게 됩니다. 바로 '보안'입니다."개인 토이 프로젝트용 서버인데, 해커가 굳이 내 방구석 PC를 털어가겠어?"라고 생각하기 쉽습니다. 그러나 자동화된 해킹 툴이 지배하는 2026년의 인터넷 환경에서는 가장 위험하고 안일한 착각입니..

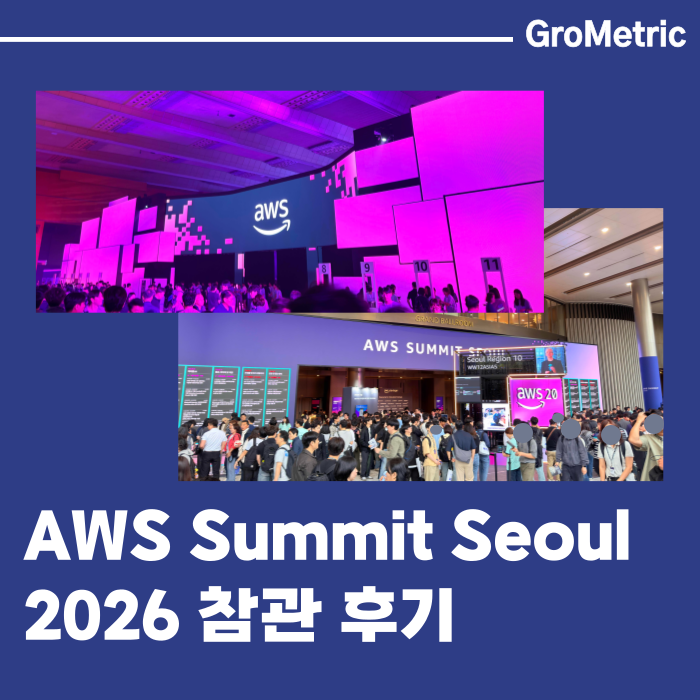
AWS Summit Seoul 2026 참관기: 에이전틱 AI(Agentic AI)의 확장성과 산업별 혁신 트렌드

안녕하세요,그로메트릭 입니다. 🐸시원한 초여름의 비가 내리던 지난 5월 20일, 저희 그로메트릭 팀은 클라우드와 AI의 최전선을 경험하기 위해 코엑스에서 열린 AWS Summit Seoul 2026 현장에 다녀왔습니다.해를 거듭할수록 뜨거워지는 열기만큼이나 올해는 작년보다 훨씬 많은 인파가 몰려 활기찬 에너지가 가득했는데요. 특히 올해는 단순한 기술 전시를 넘어 '에이전틱 AI(Agentic AI)'와 '산업별 혁신'이라는 두 축을 중심으로 클라우드 서비스의 새로운 지평을 보여준 자리였습니다.그 뜨거웠던 첫째 날(Industry Day)의 현장 후기를 생생하게 전해드립니다!기조연설: 아이디어를 현실로 만드는 '에이전틱 시스템' ​🚀오전 9시 30분, 가득 찬 홀에서 시작된 기조연설의 핵심은 "한계를 ..

GroMetric 2026.05.20

AI 개발자 주의! PyTorch Lightning 위장 악성 코드 분석 (Sonatype 리포트)

안녕하세요,그로메트릭 입니다. 🐸 최근 AI 연구 및 개발 현장에서 필수적인 프레임워크로 자리 잡은 PyTorch Lightning을 사칭한 악성 패키지들이 PyPI 리포지토리에서 잇달아 발견되었습니다.글로벌 보안 파트너 Sonatype의 긴급 분석에 따르면, 공격자들은 개발자들이 흔히 저지르는 오타(Typosquatting)를 악용하여 정상적인 패키지인 것처럼 위장한 뒤 시스템 정보를 탈취하는 악성 코드를 유포했습니다. 이번 사고는 단순히 하나의 패키지 침해를 넘어, AI 개발 환경 자체가 공급망 공격의 핵심 타겟이 되고 있음을 극명하게 보여줍니다. 특히 AI 모델 개발 프로세스에서는 수많은 외부 라이브러리에 대한 의존성이 높기 때문에, 사람이 직접 패키지 하나하나를 검증하는 것에는 한계가 따를 수밖..