공지사항

분류 전체보기 72

SBOM·소프트웨어 공급망 지속가능성, 오픈소스 배포 최적화부터 🏋️‍♂️

안녕하세요,그로메트릭 입니다. 🐸 오픈소스를 배포할 때 "더 많이, 더 자주"가 항상 좋은 신호는 아닙니다. 전 세계 자바 생태계의 핵심 인프라인 Maven Central을 운영하는 소나타입(Sonatype)이 퍼블리셔들과 나눈 대화에서 발견한 흥미로운 사실이 있습니다. Central에 올라오는 아티팩트 중 상당수가 애초에 다운스트림 소비자를 위한 것이 아니었다는 점입니다. 벤치마크용 JAR, 아무도 쓰지 않는 테스트 픽스처, 로컬 개발용 서버가 그대로 공개 배포 번들에 섞여 들어가는 식입니다. 악의도, 부주의도 아닙니다. 빌드 기본값과 오래된 릴리스 관행, 그리고 아무도 다시 들여다보지 않은 자동화가 누적된 결과일 뿐입니다. 이번 글은 실제 커머셜 퍼블리셔 한 곳이 릴리스 번들을 직접 감사(audit..
AI 토큰 비용 최적화, 초기 의존성 결정이 좌우한다

안녕하세요,그로메트릭 입니다. 🐸 AI 코딩 어시스턴트를 실제 업무에 붙여 쓰고 있는 개발팀이라면, 토큰 비용이 예상보다 빠르게 늘어나는 경험을 한 번쯤 해봤을 것입니다.AI 코딩 어시스턴트는 작업을 해석하고, 코드베이스를 검사하고, 의존성을 선택하고, 코드를 수정하고, 테스트를 실행하고, PR을 준비하는 일까지 수행합니다. 이 과정에서 모델과의 상호작용, 코드 검색, 툴 호출, 재시도, 검증 단계 하나하나가 리소스를 소모합니다. 에이전틱 워크플로우는 한 번의 프롬프트와 응답으로 끝나지 않습니다. 컨텍스트를 쌓고, 툴을 호출하고, 실패를 복구하고, 처음부터 제대로 됐다면 필요 없었을 작업을 반복합니다.문제는 에이전트가 결정을 잘못 내렸을 때 비용이 빠르게 불어난다는 점입니다. 존재하지 않는 의존성 버전..

허깅페이스 보안 사고, AI 시대 소프트웨어 공급망 리스크와 필수 역량

안녕하세요,그로메트릭 입니다. 🐸 최근 허깅페이스(Hugging Face)가 자사 프로덕션 인프라 일부가 자율 AI 에이전트 기반 공격에 의해 침해당했다고 공개했습니다. 악성 데이터셋이 데이터 처리 파이프라인의 코드 실행 경로 두 곳을 악용해 처리 워커에서 코드를 실행시켰고, 공격자는 이후 노드 단위 접근 권한으로 확대해 자격 증명을 확보한 뒤 내부 클러스터 곳곳으로 이동했습니다. 이는 단순한 "AI 공격" 사례가 아닙니다. 데이터 처리 워크플로우, 인프라, 자격 증명, 클라우드 시스템, 자율 에이전트를 모두 관통하는 소프트웨어 공급망 공격 사례입니다. 모델, 데이터셋, 에이전트 같은 AI 아티팩트가 소프트웨어 개발의 핵심 구성요소로 자리잡으면서, 신뢰와 실행 관계가 눈에 보이지 않거나 통제되지 않을 ..

Partners/Sonatype 2026.09.09

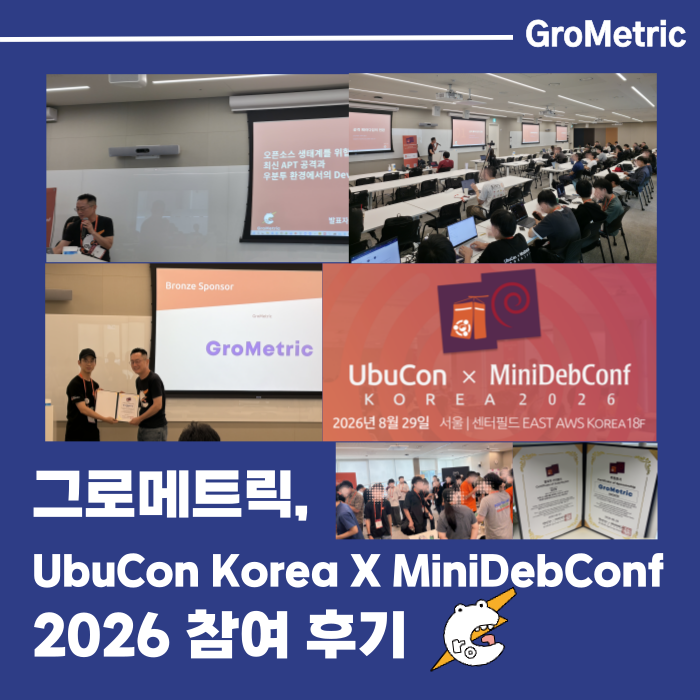
UbuCon Korea X MiniDebConf2026 그로메트릭 참여 후기

안녕하세요,그로메트릭 입니다. 🐸올해 8월도 역시 UbuCon Korea 2026에 그로메트릭이 출격했습니다! 🚀이번에 열린 UbuCon Korea 2026은 Mini Dev Config와 통합 개최되면서 그 어느 때보다 색다른 활기와 시너지를 느낄 수 있는 자리였는데요. 클라우드 인프라와 우분투 생태계가 만나는 교차점에서, AWS Korea 현장을 가득 채운 참석자들의 뜨거운 열기는 오픈소스 커뮤니티의 저력을 다시 한번 실감케 했습니다.특히 이번 행사에서는 AI와 클라우드, 그리고 인프라 보안을 깊이 있게 아우르는 세션들이 쉴 틈 없이 이어져 참석자들의 눈과 귀를 사로잡았습니다. Ubuntu와 컨테이너를 활용해 AI 학습부터 추론, 서빙까지 한 번에 해결하는 흥미로운 세션을 시작으로, 캐노니컬의 깃..

GroMetric 2026.09.02

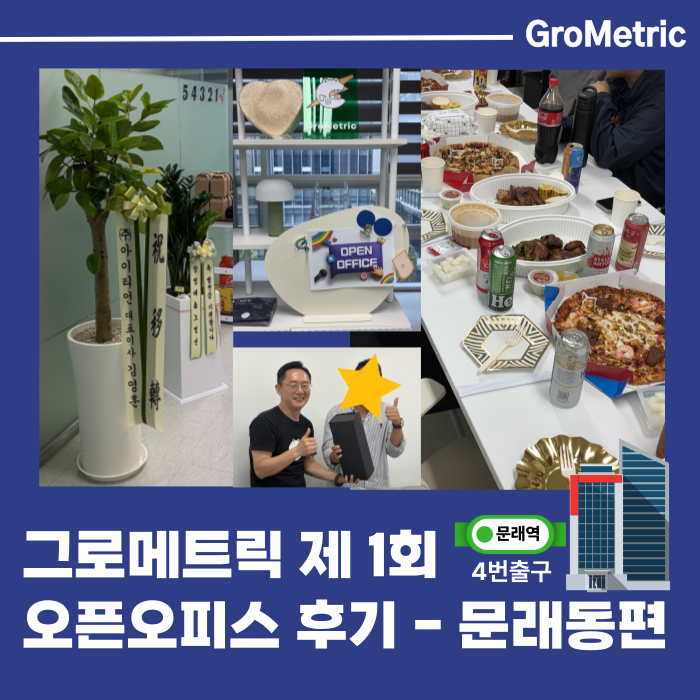
그로메트릭 제 1회 오픈오피스 후기

안녕하세요,그로메트릭 입니다. 🐸지난 8월 26일 수요일 저녁 6시, 정들었던 강남을 떠나 영등포 문래동으로 이사 온 것을 기념해 저희 첫 오픈오피스 행사를 열었습니다.한 주 마무리로 다들 바쁘셨을 텐데, 소중한 시간 쪼개 먼 걸음 해주신 모든 분들께 진심으로 감사드립니다. 처음 준비해본 행사라 곳곳이 서툴고 부족한 점도 많았을 텐데, 그럼에도 따뜻하게 축하해주셔서 정말 감사했습니다.이날 다 함께 피자랑 문래동 명물 양키통닭도 나눠 먹었는데, 다들 맛있게 드셔주시는 모습에 저희도 덩달아 배불리 뿌듯했답니다 🍕🍗 (시금치 통닭 메뉴 강력 추천입니다!)문래동에서 처음 맞이한 손님들이라 유독 더 특별한 시간이었습니다.미처 참석하지는 못하셨지만 응원해주신 모든 분들께도 다시 한번 감사 인사 드립니다! 이사..

GroMetric 2026.08.28

스프링 CVE 91건 대량 발견: AI 시대 오픈소스 취약점 리스크

안녕하세요,그로메트릭 입니다. 🐸 지난 8월 20일, 브로드컴(Broadcom)이 스프링(Spring) 프레임워크와 관련 프로젝트에 대해 무려 91개에 달하는 CVE를 한꺼번에 공개했습니다. 소나타입 가이드 기준으로 이번 보안 이벤트의 영향을 받는 소프트웨어 컴포넌트는 무려 20만 9,569개에 달하는데요, 이는 스프링을 직접 사용하지 않더라도 스프링 코드를 내부에 번들링한 수많은 오픈소스 프로젝트까지 함께 영향을 받는다는 뜻입니다. 이번 대규모 취약점 공개는 단순한 해프닝이 아닙니다. AI가 취약점 탐색 속도를 인간의 대응 속도보다 훨씬 빠르게 앞당기고 있다는, 업계 전반의 구조적 변화를 보여주는 사례이기 때문입니다. 실제로 브로드컴은 지난 3월부터 4월 사이 스프링 관련 월간 보안 권고 건수가 1,..

이더리움 악용한 npm 해킹, 배후는 APT 공격 대표주자 북한 라자루스?!

안녕하세요,그로메트릭 입니다. 🐸 최근 npm 생태계에서 또 하나의 심상치 않은 공급망 공격이 포착됐습니다. 소나타입 리서치랩이 발견한 이번 사건은 npm 패키지 6종이 동일한 악성 페이로드를 유포한 사례로, sonatype-2026-005899, sonatype-2026-005901로 각각 추적되고 있습니다. 그중 3개는 원래 신뢰받던 정상 패키지가 하이재킹된 것이고, 나머지 3개는 처음부터 악성 코드를 품고 게시된 신규 패키지입니다. 더 눈길을 끄는 건 공격 방식입니다. 이 악성코드는 놀랍게도 이더리움 블록체인 트랜잭션을 명령제어(C2) 서버 주소를 찾는 용도로 활용합니다. 특정 지갑 주소의 최근 송금 내역을 조회해 수신자 주소를 IP로 디코딩하는 방식인데, 이는 북한(DPRK) 배후로 알려진 ..

블랙햇 2026 핵심 트렌드: AI 에이전트 시대의 보안 원칙

안녕하세요,그로메트릭 입니다. 🐸 지난주 미국 라스베이거스에서 열린 블랙햇(Black Hat) 2026이 전 세계 보안 담당자들의 이목을 집중시켰습니다. 블랙햇은 1997년 제프 모스(Jeff Moss)가 창설한 세계 최대 규모의 정보보안 컨퍼런스로, 매년 보안 연구자와 기업, 정부 기관 관계자가 한자리에 모여 최신 해킹 기법과 방어 전략, 업계 트렌드를 공유하는 자리입니다. 이번 글에서는 소나타입 리서치 랩 수석 보안 연구원 개럿 칼푸조스(Garrett Calpouzos)가 블랙햇 2026 현장에서 확인한 CVSS 무력화 논쟁, AI를 활용한 취약점 연구 사례, AI 에이전트발 프롬프트 인젝션 위협, 그리고 다시 강조되고 있는 최소 권한 원칙 등 핵심 트렌드를 정리해 소개합니다. *아래 글은 소나타입..

[현장 스케치] 제1회 서울 오픈소스 보안 밋업(SOSS) 성료

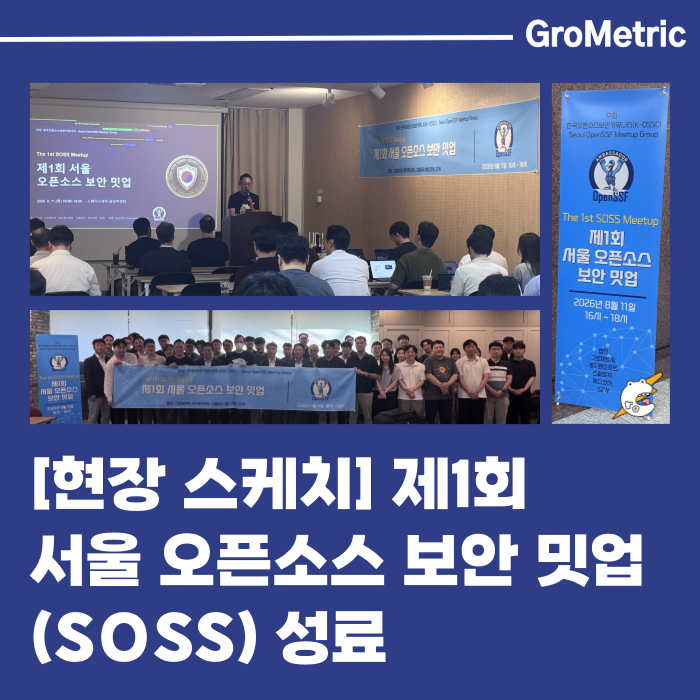
안녕하세요,그로메트릭 입니다. 🐸최근 개최된 OpenSSF Open Source Summit Korea 행사 현장은 오픈소스 생태계, 특히 'AI와 공급망 보안'에 대한 업계 실무자들의 뜨거운 관심으로 가득 찼습니다. 전 세계 인프라를 뒤흔드는 신종 위협에 맞서기 위해 수많은 보안 전문가들이 모여 집단 지성을 발휘하는 뜻깊은 시간이었습니다. 이러한 거대한 변화의 흐름에 발맞추어, 어제 8월 11일 OpenSSF의 지원을 받아 스페이스쉐어 삼성역 센터에서 '제1회 서울 오픈소스 보안 밋업(SOSS, Seoul Open Source Security Meetup)' 첫 번째 행사를 성공적으로 진행했습니다. 저희 그로메트릭은 협찬사로 참여하고, 김관영 대표님께서 행사 진행을 맡았습니다. 이번 SSOS 밋업의 ..

GroMetric 2026.08.12

Flooding Dropper 캠페인 npm 악성 패키지 846개 확산

안녕하세요,그로메트릭 입니다. 🐸 npm 패키지 매니저를 사용하는 개발팀이라면 절대 가볍게 넘겨서는 안 될 소식입니다. 소나타입(Sonatype) 리서치랩이 'Flooding Dropper'라는 이름의 대규모 악성 패키지 캠페인을 포착했습니다. 지금까지 확인된 것만 846개에 달하는 npm 패키지가 이 캠페인에 연루돼 있으며, 조사가 진행될수록 그 규모는 계속 늘어나고 있습니다.이번 공격의 특징은 '자동화'입니다. 공격자는 하나의 계정에서 다량의 악성 패키지를 배포하는 대신, 수많은 npm 계정을 자동으로 생성해 소량의 패키지씩 분산 배포하는 전략을 택했습니다. bigops, bnpl 같은 특정 키워드를 조합한 패키지명과 35.x.y 버전대라는 공통점 외에는 단서가 많지 않아, 탐지와 차단이 유독 까다..