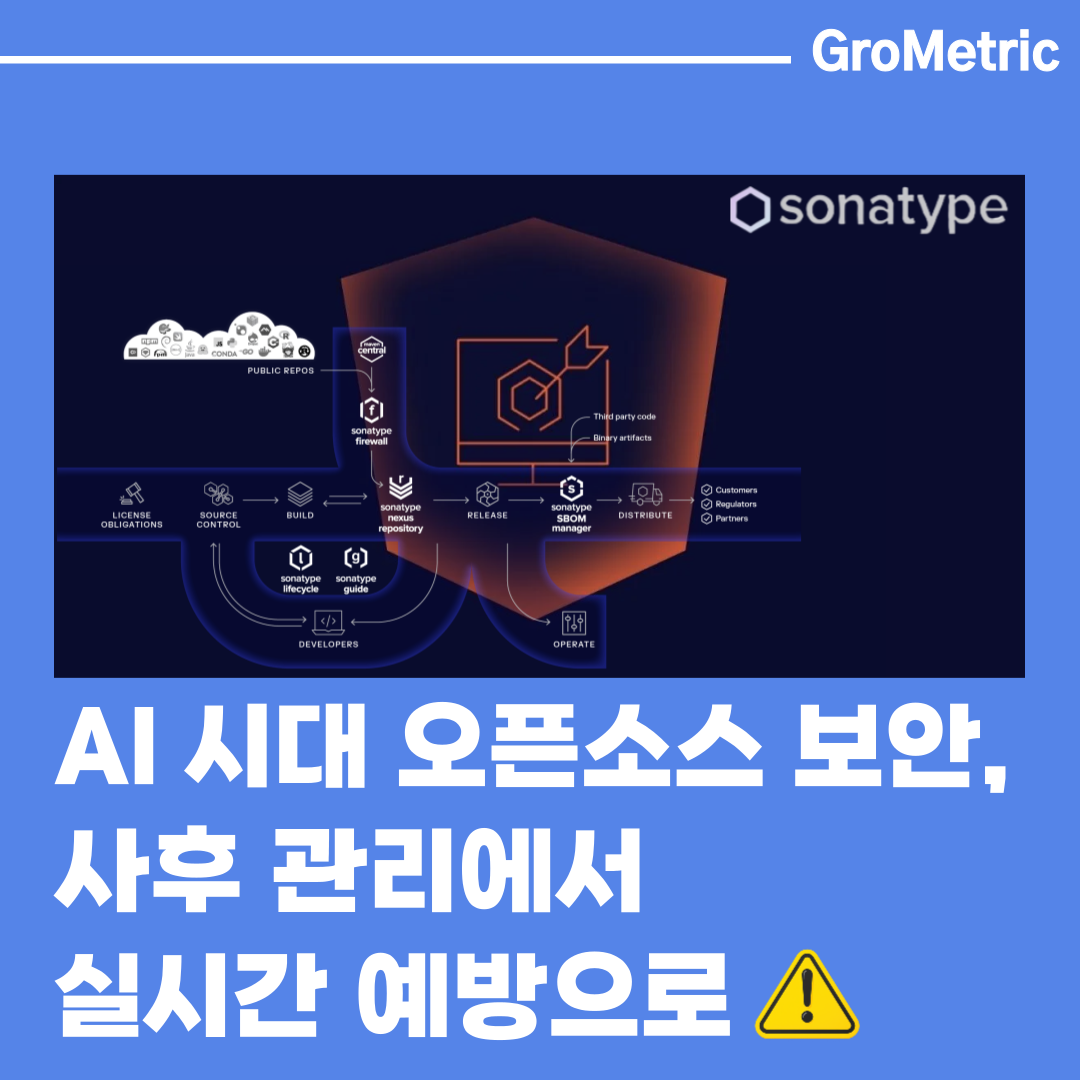

안녕하세요,그로메트릭 입니다. 🐸 npm 등 공개 패키지 저장소에 의존해 개발하는 팀이라면 패키지가 개발 환경에 들어오는 지점을 반드시 점검해야 합니다.공격자는 악성 패키지를 직접 배포하거나 정상 프로젝트를 탈취해, 평범한 의존성 다운로드를 자격 증명 탈취와 빌드 침해의 통로로 바꾸고 있습니다. 악성 패키지는 설치 과정에서 코드를 실행되며, 이 시점의 개발자 PC와 빌드 시스템은 소스 코드, 토큰, 클라우드 계정, 배포 자격 증명에 접근할 수 있는 상태입니다. 여기에 CI 파이프라인과 AI 에이전트가 사람의 검토 없이 패키지를 자동으로 내려받으면서 요청량 자체가 늘고 있습니다. 소프트웨어 공급망 보안 관점에서 패키지 유입 시점의 통제 여부가 실질적인 비즈니스 리스크를 좌우하는 상황입니다.이번 소나타입 ..