공지사항

전체 글 49

오픈소스 인프라 지속가능성: Maven Central의 변화 신호 🚀

안녕하세요,그로메트릭 입니다. 🐸 Java 진영에서 라이브러리 하나를 내려받는 순간마다 당연하게 여겨온 Maven Central이, 사실은 전 세계 소프트웨어 딜리버리를 떠받치는 '숨은 인프라'라는 사실 알고 계셨나요? 빌드 도구, 스캐너, CI/CD 파이프라인, 의존성 해석, 자동 배포까지, 우리가 매일 실행하는 빌드 명령 뒤에는 Maven Central이라는 공용 인프라가 조용히 자리하고 있습니다. 평소엔 있는지도 잊고 지내다가, 문제가 생기는 순간에야 모두가 그 존재를 실감하게 되는 인프라이기도 합니다. 그런데 최근 소나타입(Sonatype)이 이 인프라의 운영 방식을 근본적으로 재검토하겠다고 예고했습니다. 핵심 문제의식은 '오픈소스 라이선스'와 '커뮤니티 오픈소스'를 같은 것으로 취급해서는 안 ..
2026년 2분기 오픈소스 악성 패키지: 개발자 신뢰를 노리는 공급망 공격

안녕하세요,그로메트릭 입니다. 🐸 혹시 우리 팀이 사용하는 npm 패키지 중 하나가 사실은 공격자의 침투 경로였다면 어떨까요? 소나타입(Sonatype) 리서치팀이 발표한 2026년 2분기 오픈소스 악성코드 지수(Open Source Malware Index)에 따르면, 지난 10년간 누적 탐지된 악성 오픈소스 패키지가 180만 건을 돌파했습니다. 이 중 96.6%가 npm 생태계에서 발견됐을 정도로, 개발자들이 가장 많이 의존하는 자바스크립트 패키지 저장소가 공격의 최전선이 되고 있습니다. 이번 분기의 특징은 단순한 악성 패키지 업로드를 넘어, 신뢰받는 패키지와 메인테이너 계정, 의존성 관계 자체가 공격 경로로 악용됐다는 점입니다. Shai-Hulud Miasma 웜, 176개 패키지를 동원한 디펜던..

2026 KOSSA DAY 오픈소스 생태계를 만들어가는 사람들

지난 수요일 한국오픈소스소협회(KOSSA)에서 주최한 '2026 KOSSA DAY'에 다녀왔습니다. '오픈소스인 곁에, 언제나 KOSSA'라는 슬로건 아래 모인 자리였는데요, 오랜만에 오프라인에서 오픈소스 활동을 함께 하는 업계 동료분들과 새로운 파트너분들을 뵙고 즐거운 이야기 나눌 수 있어 정말 반가운 시간이었습니다. 장소는 크래프트라인 사당점이었는데 대관을 해서 오픈소스협회에서 준비하셨더라구요. 준비해 주신 협회 직원분들, 상근 부회장님, 회장님 모두모두 수고 많으셨습니다. 시원한 맥주 한잔과 함께 현업에 계신 분들과 이야기를 나누다 보니 시간 가는 줄 몰랐네요. 특히 요즘 화두인 AI와 오픈소스 그리고 Agent AI가 어떤 방향으로 나아갈지 또 나날이 중요해지는 AI 보안 이슈들에 대해 다양한 ..

GroMetric 2026.07.10

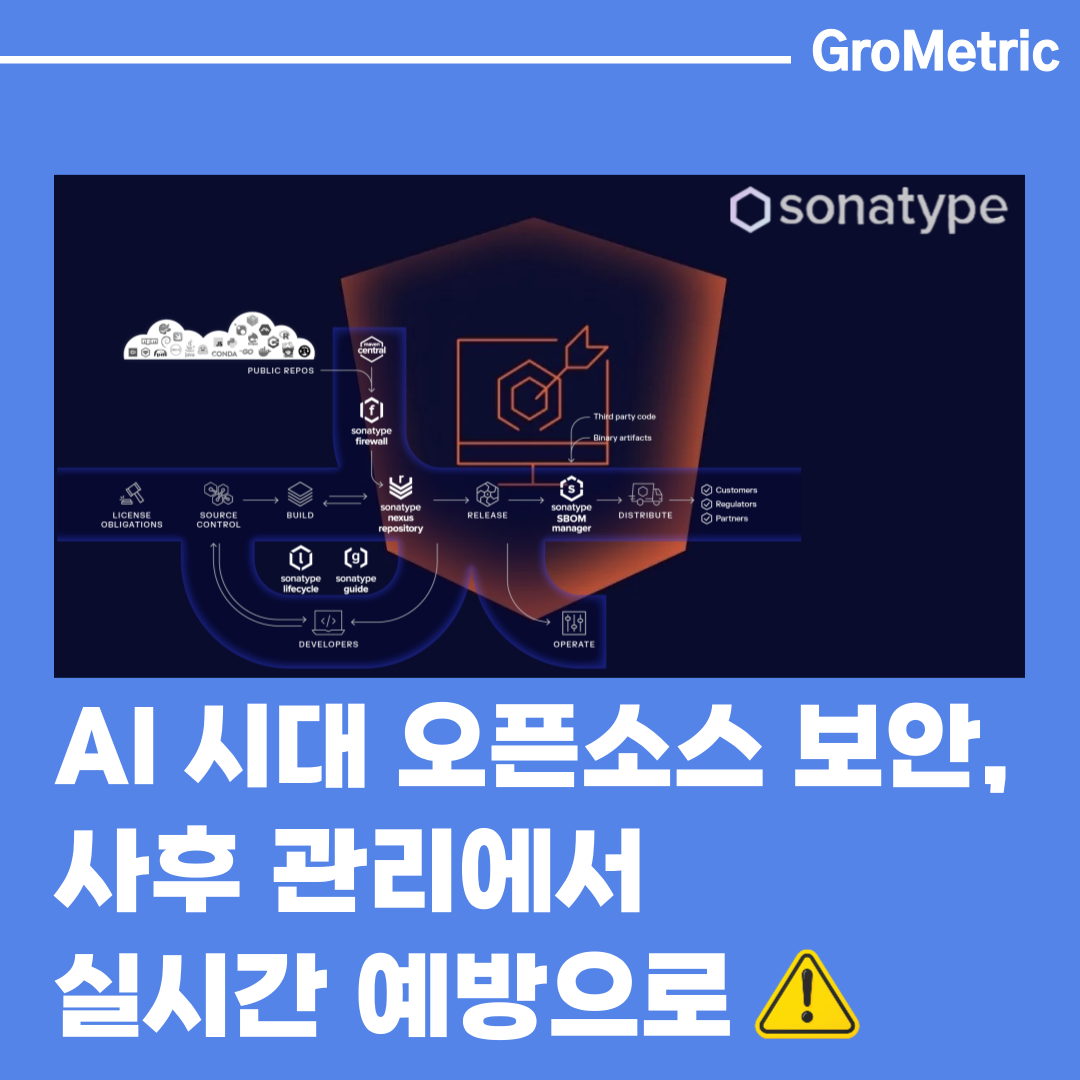
AI 시대 오픈소스 보안, 사후관리에서 실시간 예방으로

안녕하세요,그로메트릭 입니다. 🐸 오픈소스 컴포넌트를 활용해 빠르게 개발하고 배포하는 것은 이제 당연한 일이 되었지만, 그만큼 보안팀이 감당해야 할 취약점의 양도 폭발적으로 늘고 있습니다. 많은 기업이 '가장 위험한 취약점부터 먼저 처리한다'는 우선순위 지정(Vulnerability Prioritization) 전략으로 이 문제에 대응해왔지만, 최근 발생한 일련의 오픈소스 공급망 공격 사례는 이 방식만으로는 더 이상 충분하지 않다는 사실을 보여주고 있습니다. 특히 npm 생태계에서 발생한 Mastra AI 프레임워크 침해 사고는, 악성 코드가 설치 시점에 곧바로 실행될 수 있다는 점에서 '이미 들어온 위협을 정리하는 것'보다 '애초에 위험한 컴포넌트가 들어오지 못하게 막는 것'이 훨씬 중요하다는 교훈..

Partners/Sonatype 2026.07.08

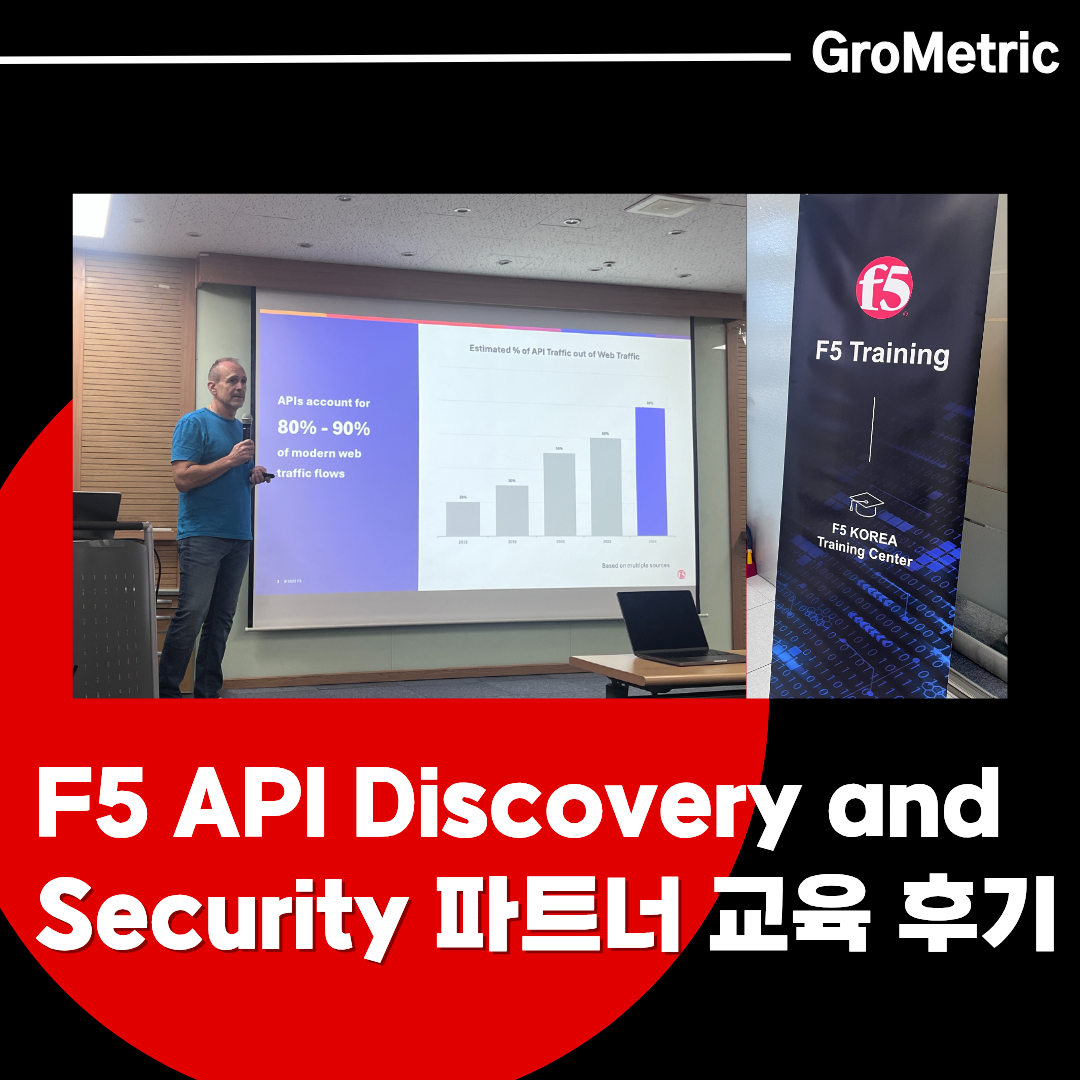
API 위협의 시대, F5 API Discovery and Security 파트너 교육 참석 후기

안녕하세요,그로메트릭 입니다. 🐸저희 그로메트릭은 7월 2일(목) F5가 아이티언과 아이티언 파트너사를 위해 특별히 마련된 F5 파트너 대상 기술교육에 다녀왔습니다. 이번 교육은 F5 AppWorld Seoul 2026에서 소개된 최신 기술과 제품 업데이트를 파트너사와 심도 있게 공유하기 위해 마련된 자리로, F5 본사 솔루션 아키텍트가 직접 API 보안 기술과 솔루션 로드맵을 소개하는 귀중한 시간이었습니다.API 보안, 왜 기존 웹 보안만으로는 부족한가 🔍 ​교육은 'API 보안의 필요성과 기존 웹 보안과의 차별성'을 짚는 것으로 시작되었습니다. API는 이제 단순한 연동 수단이 아니라 기업의 핵심 서비스와 데이터, 지식재산을 직접 노출시키는 새로운 공격 표면입니다. OWASP API Top 10이..

Partners/F5 2026.07.03

Shai-Hulud Miasma의 귀환: Leo Platform 침해 사례, 개발자 자격증명을 노리는 npm 공급망 공격

안녕하세요,그로메트릭 입니다. 🐸 npm 생태계를 대상으로 한 공급망 공격이 다시 한번 새로운 국면을 맞이했습니다. 지난 2026년 6월 25일, 보안 연구팀들이 Shai-Hulud Miasma 캠페인의 최신 변종을 포착했습니다. 이번 공격의 핵심은 타이포스쿼팅이나 신규 악성 패키지 배포가 아닙니다. 수년간 개발자들이 신뢰해온 기존 패키지 그 자체를 감염시켰다는 점에서 이전 공격과 본질적으로 다릅니다. 공격자는 Leo Platform 오픈소스 생태계의 패키지 관리자 계정(czirker)을 탈취한 뒤, 정상 패키지의 새 버전에 악성 코드를 심어 배포했습니다. 특히 npm 설치 시 native 애드온 빌드를 위해 사용되는 binding.gyp 파일을 악용해, package.json의 lifecycle 스크..

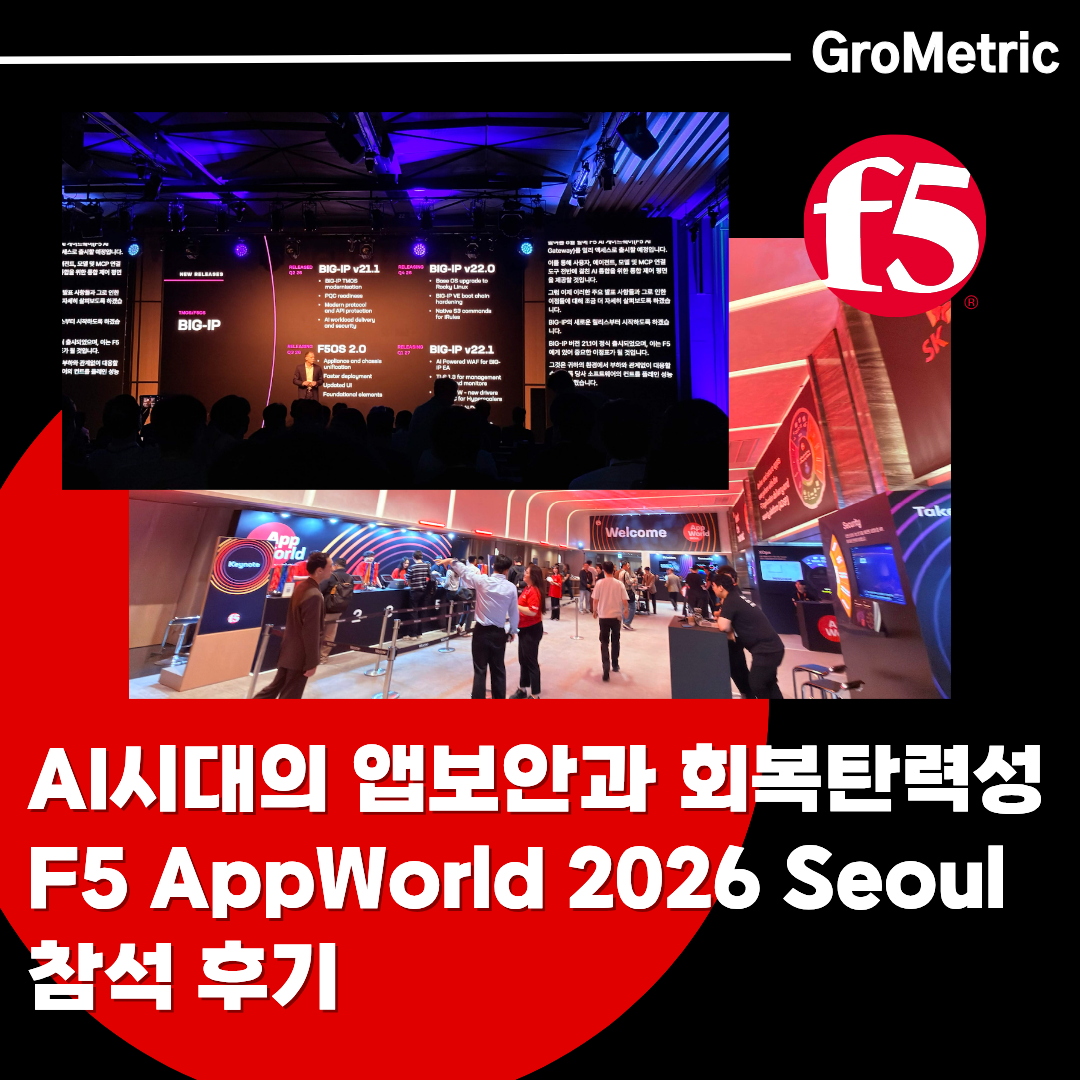
AI 시대의 앱 보안과 회복탄력성, F5 AppWorld 2026 Seoul 참석 후기

안녕하세요,그로메트릭 입니다. 🐸2026년 6월 24일 수요일, 저희 그로메트릭은 F5의 공식 파트너로서 웨스틴 서울 파르나스 하모니볼룸에서 개최된 'F5 AppWorld 2026 Seoul' 행사에 다녀왔습니다. 전 세계적인 AI 열풍 속에서 애플리케이션 보안과 네트워크 기술이 어떻게 진화하고 있는지 현장의 생생한 인사이트를 전해드립니다.Agentic AI 시대, 새로운 방어선의 구축 ​🚧행사의 포문을 연 오전 기조연설은 F5의 수석부사장(SVP)과 CTO 주도로 진행되었으며, 최근 보안 업계의 핵심 화두인 'Agentic AI 보안 위협'에 대한 선제적 대응 방안이 심도 있게 다뤄졌습니다. 특히 프롬프트에서 토큰까지 이어지는 AI의 작동 원리를 분석하여 새로운 제어 포인트를 마련하는 F5 ADSP..

Partners/F5 2026.06.25

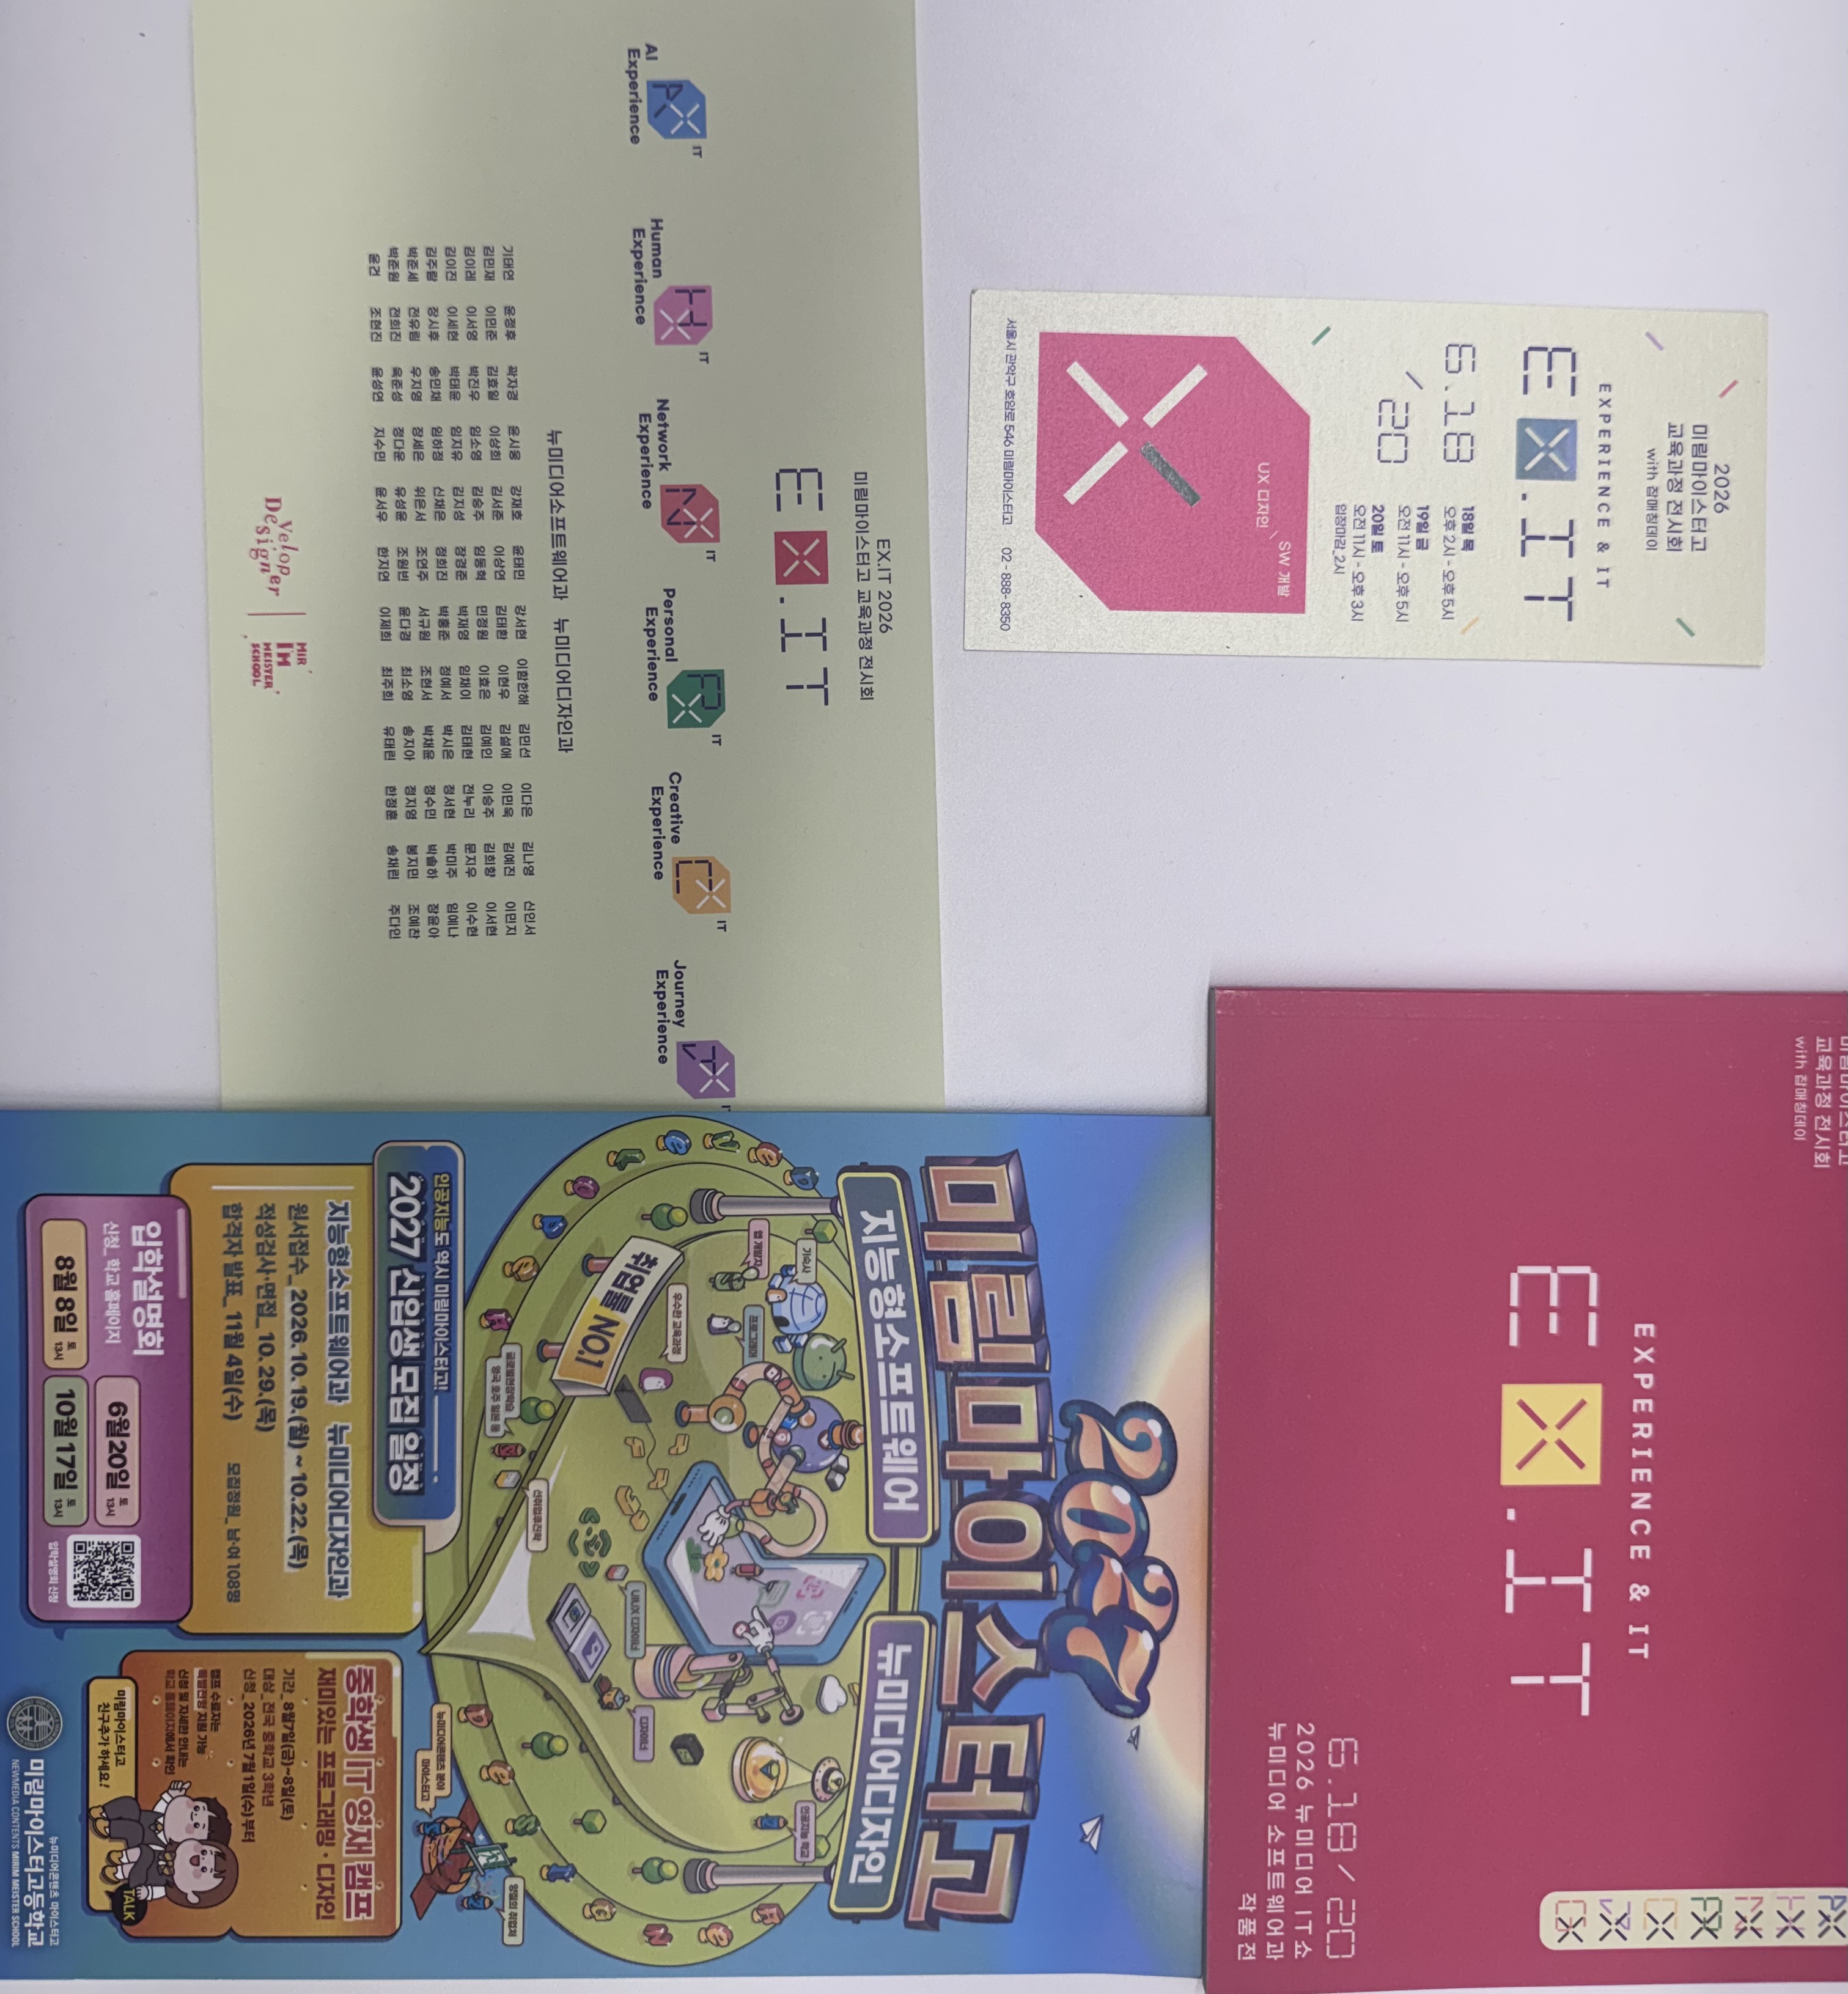
2026 미림마이스터고 교육과정 전시회 'EX.IT' 및 잡매칭데이 후기

안녕하세요! 그로메트릭입니다.지난주 19일, 그로메트릭은 뜻깊은 자리에 다녀왔습니다. 바로 미래 IT 산업을 이끌어갈 인재들이 모인 '2026 미림마이스터고 교육과정 전시회(EX.IT) 및 잡매칭데이'입니다. 학생들의 뛰어난 열정과 그로메트릭의 비전이 만났던 뜨거운 현장, 전해드립니다! EX.IT 전시회 참관 - 빛나는 아이디어의 향연 올해 미림마이스터고 전시회의 주제는 'EX.IT (Experience & IT)'였습니다. 뉴미디어소프트웨어과와 뉴미디어디자인과 학생들의 톡톡 튀는 아이디어와 수준 높은 프로젝트들을 직접 참관할 수 있었는데요. AI, UX 디자인 등 다양한 분야에서 학생들이 실무 수준에 버금가는 결과물을 만들어낸 것을 보며, 우리 친구들의 밝은 미래를 엿볼 수 있었습니다.이어진 '잡매칭데..

GroMetric 2026.06.25

방치된 오픈소스 패키지 노린 Atomic Arch 공급망 공격 주의보

안녕하세요,그로메트릭 입니다. 🐸 오늘은 오픈소스 생태계의 신뢰 구조 자체를 노린 새로운 공급망 공격 사례를 소개합니다. 지난 6월 11일, 소나타입(Sonatype) 보안 연구팀은 Arch Linux 사용자 저장소(AUR)에서 방치된 패키지를 탈취해 npm 악성 패키지를 설치시키는 신종 캠페인 Atomic Arch를 발견했습니다. 공격자는 관리자가 손을 놓은 오픈소스 패키지의 소유권을 넘겨받은 뒤, 빌드 스크립트(PKGBUILD)에 설치 후 스크립트를 추가해 npm 패키지 atomic-lockfile을 자동으로 내려받도록 조작했습니다.문제는 이 패키지 안에 들어 있던 페이로드입니다. 분석 결과 자격 증명 탈취, 은닉, 디버깅 방지, 데이터 유출 기능을 갖춘 리눅스 실행 파일이 함께 설치되는 것으로 확..

SBOM부터 AI BOM까지: 소프트웨어 공급망 보안 뉴웨이브 SPDX 3.0

안녕하세요,그로메트릭 입니다. 🐸 소프트웨어 공급망 보안과 컴플라이언스 전략이 빠르게 진화하고 있습니다. SBOM(소프트웨어 명세서)이 처음 주목받기 시작했을 때, 그 목적은 비교적 단순했습니다. "이 애플리케이션에 어떤 오픈소스 컴포넌트가 포함되어 있는가?"라는 질문에 답하는 것이었죠. 그러나 오늘날의 소프트웨어 생태계는 클라우드 서비스, API, 컨테이너, CI/CD 파이프라인, 그리고 AI/ML 모델까지 훨씬 복잡해졌습니다. SBOM은 이제 단순한 컴플라이언스 체크리스트를 넘어, 공급망 공격 대응, 규제 준수, 벤더 리스크 관리, 그리고 AI 거버넌스의 핵심 도구로 빠르게 자리를 잡아가고 있습니다. 특히 AI 기반 애플리케이션이 확산되면서, AI 모델과 데이터셋의 출처를 추적하는 AI BOM(인공..

Partners/Sonatype 2026.06.12