공지사항

취약점관리 3

CVE 대응만으론 부족하다: AI 시대 오픈소스 의존성 관리

안녕하세요,그로메트릭 입니다. 🐸 소프트웨어 취약점(CVE)이 공개될 때마다 보안·개발팀은 같은 순서로 움직입니다. 영향받는 컴포넌트를 쓰고 있는지 확인하고, 취약한 코드에 도달하는지 따지고, 수정 버전을 찾아 테스트한 뒤 프로덕션에 반영합니다. 그리고 곧 다음 권고문이 도착합니다. 문제는 CVE를 하나씩 쫓는 방식이 의존성이 이미 소프트웨어 안에 들어온 뒤에야 위험에 대응하게 만들 수 있다는 점입니다. 소나타입이 분석한 오픈소스 CVE 1,552건 중 64%에는 CVSS 점수가 없었고, 출처 간 심각도 분류가 일치한 비율은 19%에 그쳤으며, 점수 부여까지는 평균 6주가 걸렸습니다. AI가 컴포넌트를 찾고 도입하는 속도를 높이면서, AI 코딩 어시스턴트가 제안한 라이브러리가 검증되기 전에 프로젝트에 ..
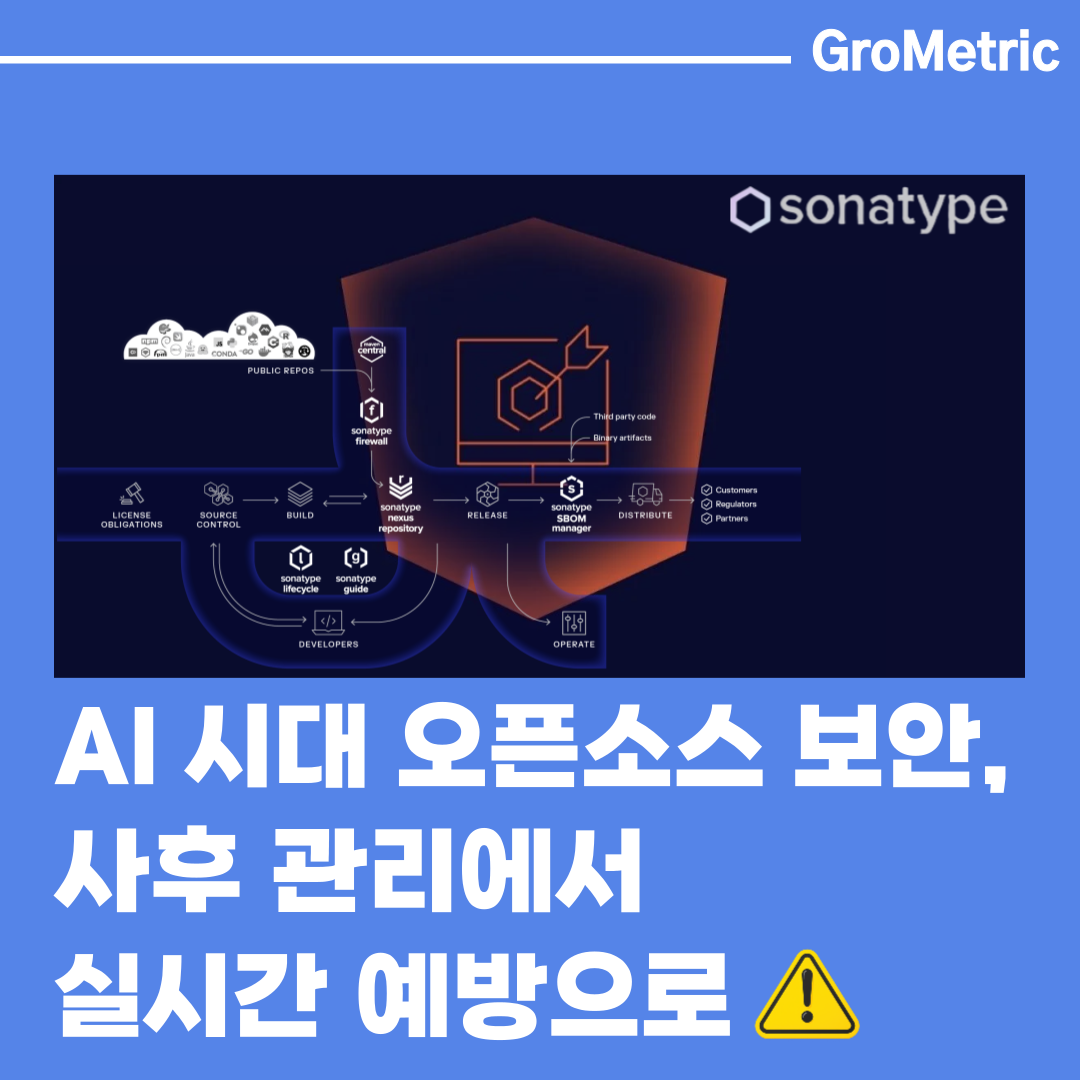
AI 시대 오픈소스 보안, 사후관리에서 실시간 예방으로

안녕하세요,그로메트릭 입니다. 🐸 오픈소스 컴포넌트를 활용해 빠르게 개발하고 배포하는 것은 이제 당연한 일이 되었지만, 그만큼 보안팀이 감당해야 할 취약점의 양도 폭발적으로 늘고 있습니다. 많은 기업이 '가장 위험한 취약점부터 먼저 처리한다'는 우선순위 지정(Vulnerability Prioritization) 전략으로 이 문제에 대응해왔지만, 최근 발생한 일련의 오픈소스 공급망 공격 사례는 이 방식만으로는 더 이상 충분하지 않다는 사실을 보여주고 있습니다. 특히 npm 생태계에서 발생한 Mastra AI 프레임워크 침해 사고는, 악성 코드가 설치 시점에 곧바로 실행될 수 있다는 점에서 '이미 들어온 위협을 정리하는 것'보다 '애초에 위험한 컴포넌트가 들어오지 못하게 막는 것'이 훨씬 중요하다는 교훈..

Partners/Sonatype 2026.07.08

방치된 오픈소스 패키지 노린 Atomic Arch 공급망 공격 주의보

안녕하세요,그로메트릭 입니다. 🐸 오늘은 오픈소스 생태계의 신뢰 구조 자체를 노린 새로운 공급망 공격 사례를 소개합니다. 지난 6월 11일, 소나타입(Sonatype) 보안 연구팀은 Arch Linux 사용자 저장소(AUR)에서 방치된 패키지를 탈취해 npm 악성 패키지를 설치시키는 신종 캠페인 Atomic Arch를 발견했습니다. 공격자는 관리자가 손을 놓은 오픈소스 패키지의 소유권을 넘겨받은 뒤, 빌드 스크립트(PKGBUILD)에 설치 후 스크립트를 추가해 npm 패키지 atomic-lockfile을 자동으로 내려받도록 조작했습니다.문제는 이 패키지 안에 들어 있던 페이로드입니다. 분석 결과 자격 증명 탈취, 은닉, 디버깅 방지, 데이터 유출 기능을 갖춘 리눅스 실행 파일이 함께 설치되는 것으로 확..