공지사항

공급망보안 4

eMudhra 인증서 사고 총정리: 신뢰 저장소 점검 시리즈 글

안녕하세요,그로메트릭 입니다. 🐸 2026년 10월 17일, 한 연구자가 eMudhra 중간 인증기관(CA) 8곳의 개인키가 불충분한 무작위성으로 생성되어 복구될 수 있다고 보고했습니다. 여기에는 TLS 인증서용 6개와 코드 서명용 2개가 포함됩니다. 영향받는 TLS 키를 가진 사람은 웹사이트나 서비스용 인증서를 만들 수 있고, 해당 체인을 여전히 신뢰하는 클라이언트는 이를 받아들일 수 있다는 점이 핵심 리스크입니다. 브라우저와 운영체제 벤더는 영향받는 인증서를 차단했지만, 다른 소프트웨어는 별도로 존재하거나 번들된 인증서 신뢰 저장소(trust store)에 의존할 수 있어 브라우저 보호만으로는 조직 전체의 조치가 끝났다고 말할 수 없습니다.이번 글은 소나타입이 10월 21~23일에 공개한 eMudh..
Maven Central 신뢰 구조: 의존성 전달 경로에서 레지스트리가 보장하는 것

안녕하세요,그로메트릭 입니다. 🐸 Maven Central에서 Java 의존성을 가져오는 개발팀이라면, 빌드가 성공하는 이면의 구조를 한 번쯤 짚어볼 필요가 있습니다. 개발팀이 의존성을 추가할 때 신뢰하는 대상은 파일 하나가 아닙니다.좌표와 일치하는 컴포넌트, 올바른 버전 해석을 돕는 메타데이터, 빌드 시점에 항상 가능한 다운로드까지 함께 신뢰하게 됩니다.이 과정은 대부분 자동으로 수행되기 때문에, 신뢰가 전제되어 있다는 사실은 평소에 잘 드러나지 않습니다. 소나타입의 OSPO Global Director인 Paul Horton은 퍼블리싱, 메타데이터, 가용성, 문제 대응, 장기 보존이라는 운영 요소가 이 신뢰를 만든다고 설명합니다. 의존성의 출처와 위험을 설명해야 하는 조직에게는 공급망 보안 관점에서..

AI가 바꾼 소프트웨어 공급망과 보안 거버넌스 전략

안녕하세요,그로메트릭 입니다. 🐸 요즘 개발팀과 보안팀이 마주하는 소프트웨어 공급망 리스크의 범위가 눈에 띄게 넓어지고 있습니다. 그동안 공급망 보안이라고 하면 오픈소스 패키지, 컨테이너, 서드파티 라이브러리처럼 개발자가 직접 코드에 추가하는 컴포넌트를 관리하는 일이었습니다. 하지만 AI가 소프트웨어 개발의 핵심 요소로 자리 잡으면서, 이제는 파운데이션 모델과 학습 데이터셋, 벡터 데이터베이스, AI 에이전트, 오케스트레이션 프레임워크, 외부 AI 서비스까지 공급망 안으로 빠르게 들어오고 있습니다. 문제는 이 새로운 자산들이 기존 SCA(소프트웨어 구성 분석)나 SBOM 같은 도구만으로는 검증도, 원인 파악도, 대응도 쉽지 않다는 점입니다. 코드 취약점이라면 패키지를 업그레이드하거나 교체해서 해결할 수..

AI 시대 오픈소스 보안, 사후관리에서 실시간 예방으로

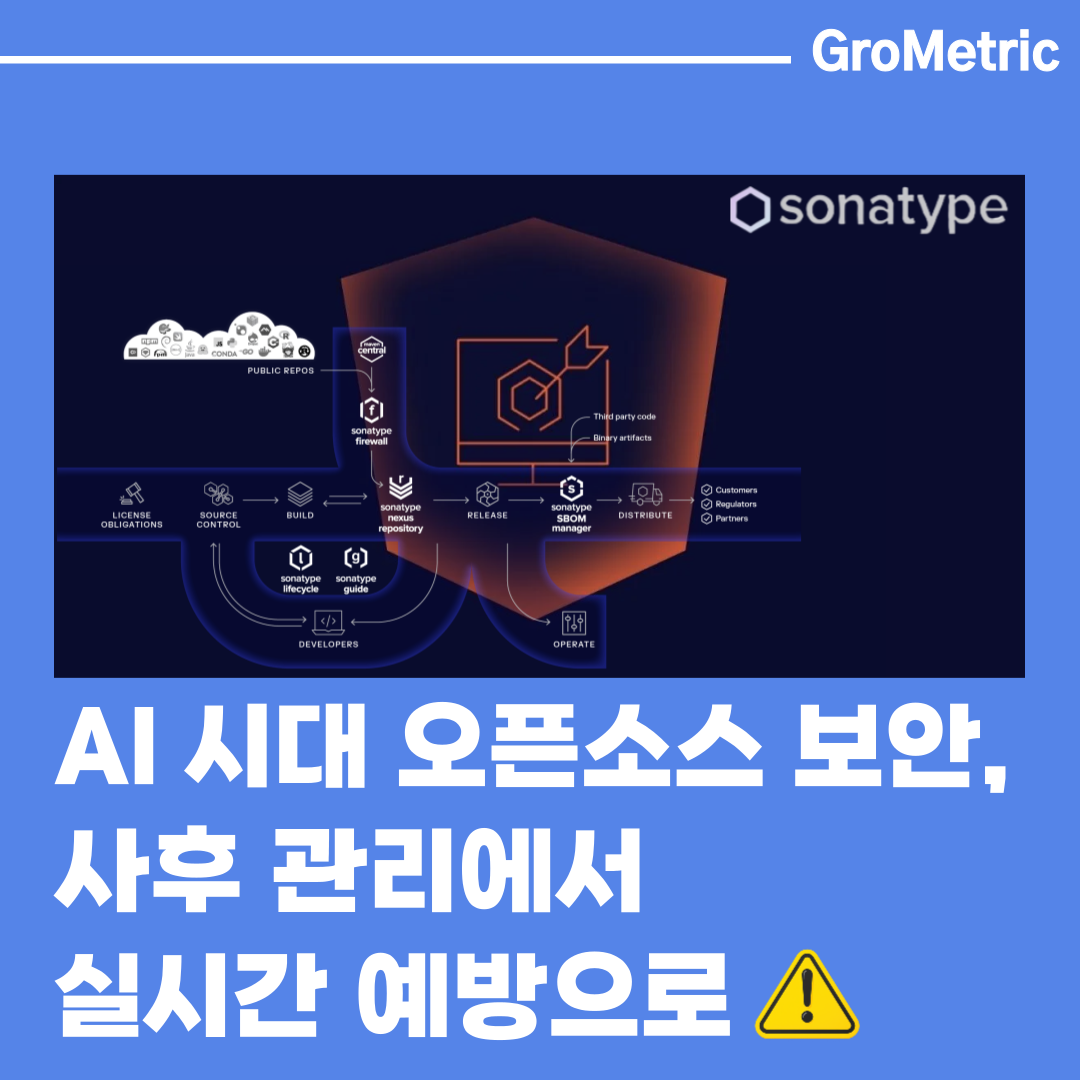
안녕하세요,그로메트릭 입니다. 🐸 오픈소스 컴포넌트를 활용해 빠르게 개발하고 배포하는 것은 이제 당연한 일이 되었지만, 그만큼 보안팀이 감당해야 할 취약점의 양도 폭발적으로 늘고 있습니다. 많은 기업이 '가장 위험한 취약점부터 먼저 처리한다'는 우선순위 지정(Vulnerability Prioritization) 전략으로 이 문제에 대응해왔지만, 최근 발생한 일련의 오픈소스 공급망 공격 사례는 이 방식만으로는 더 이상 충분하지 않다는 사실을 보여주고 있습니다. 특히 npm 생태계에서 발생한 Mastra AI 프레임워크 침해 사고는, 악성 코드가 설치 시점에 곧바로 실행될 수 있다는 점에서 '이미 들어온 위협을 정리하는 것'보다 '애초에 위험한 컴포넌트가 들어오지 못하게 막는 것'이 훨씬 중요하다는 교훈..

Partners/Sonatype 2026.07.08